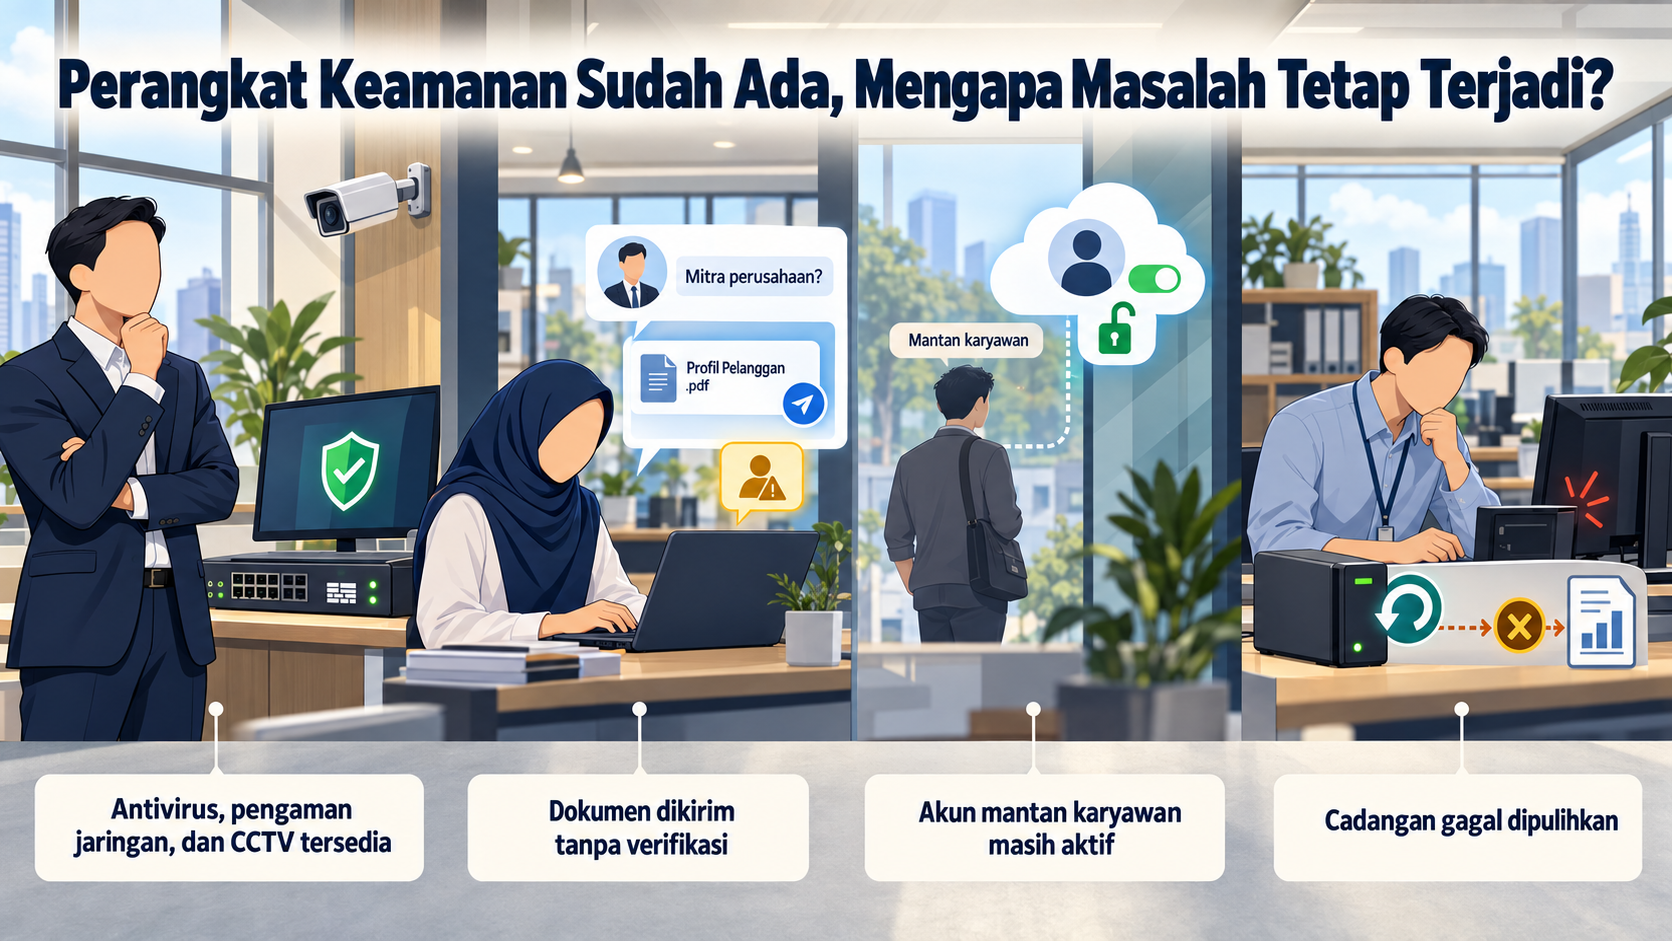
Sebuah perusahaan telah membeli antivirus, memasang perangkat pengaman jaringan, dan menggunakan kamera pengawas. Pimpinan merasa lebih tenang karena perusahaan sudah mengeluarkan biaya untuk melindungi kegiatan usahanya. Namun, beberapa waktu kemudian, seorang karyawan mengirimkan dokumen pelanggan kepada pihak yang mengaku sebagai mitra perusahaan. Di bagian lain, akun mantan karyawan ternyata masih dapat digunakan. Ketika komputer yang menyimpan laporan penting mengalami kerusakan, salinan cadangannya juga tidak berhasil dipulihkan. Bagaimana masalah tersebut masih dapat terjadi, padahal perangkat keamanan sudah tersedia?
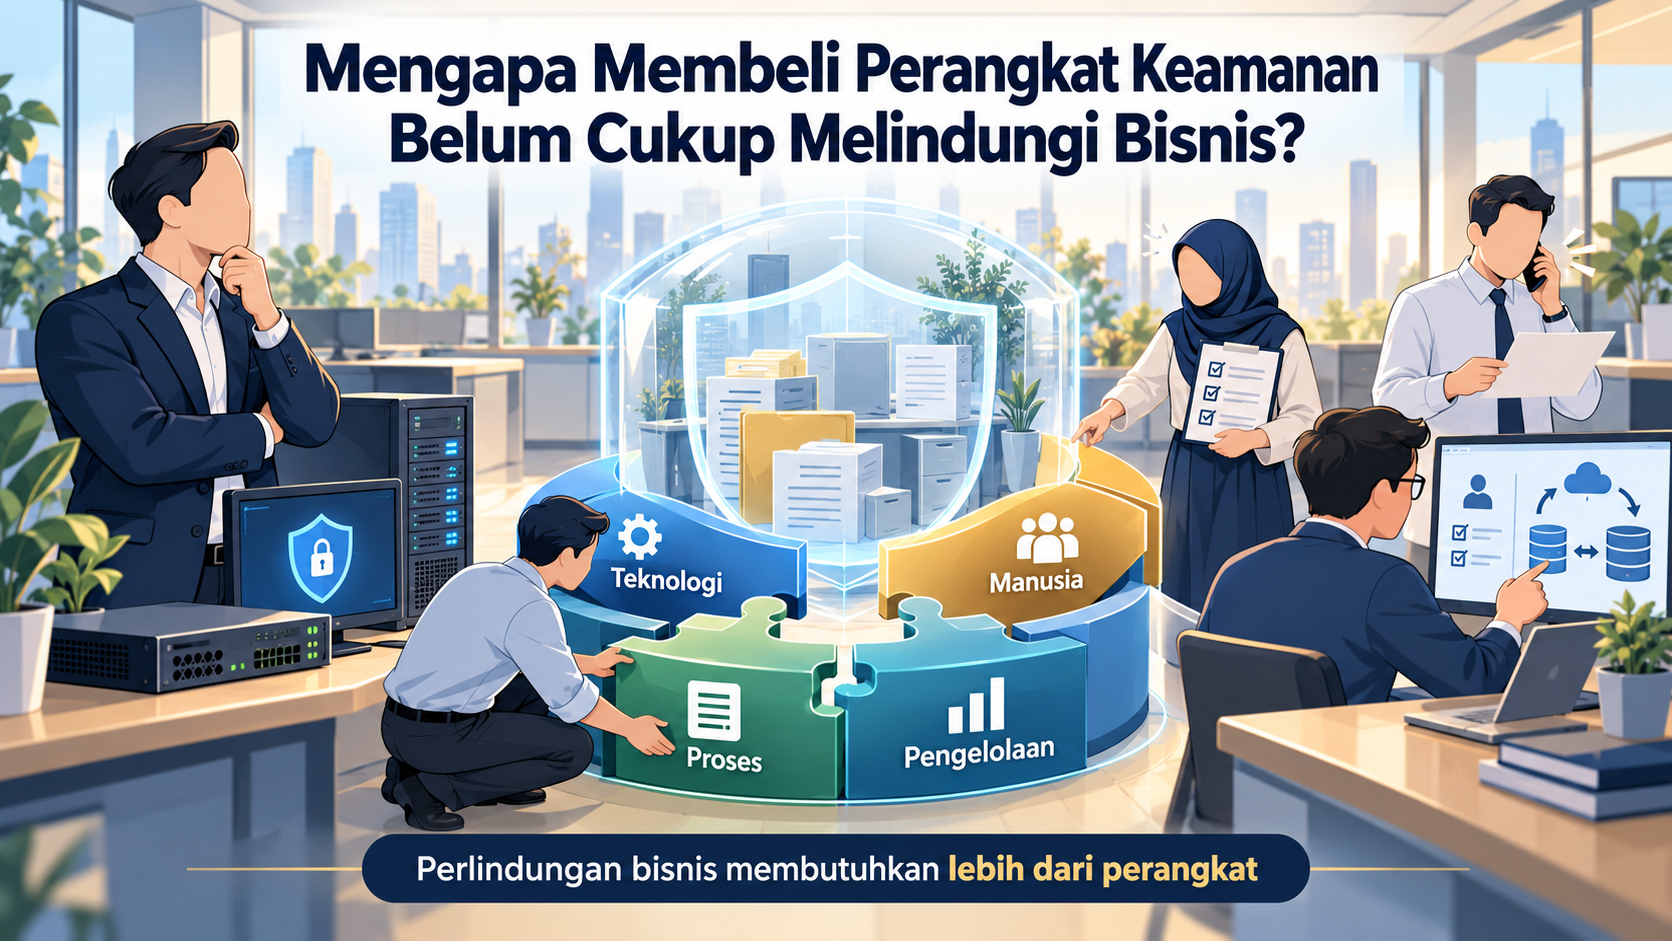
Perangkat keamanan memiliki fungsi penting. Akan tetapi, manfaatnya bergantung pada cara perusahaan memilih, mengatur, menggunakan, dan merawatnya. Keputusan manusia serta proses kerja turut menentukan apakah informasi benar-benar terlindungi. Oleh karena itu, pembelian perangkat perlu menjadi bagian dari pengelolaan keamanan yang terencana. Perusahaan perlu memahami masalah yang dihadapi dan memastikan bahwa perangkat tersebut didukung oleh tanggung jawab serta kebiasaan kerja yang jelas.
Setiap Perangkat Memiliki Fungsi dan Batas Kemampuan
Perangkat keamanan dirancang untuk menjalankan fungsi tertentu. Antivirus membantu mendeteksi dan menangani perangkat lunak berbahaya. Pengaman jaringan membantu mengatur lalu lintas komunikasi sesuai pengaturan yang diterapkan. Kamera pengawas membantu merekam aktivitas di area tertentu. Fungsi tersebut bermanfaat, tetapi tidak mencakup seluruh penyebab masalah keamanan.
Sebagai contoh, perangkat pengaman jaringan tidak dapat mengambil alih tanggung jawab bagian kepegawaian untuk memberitahukan bahwa seorang karyawan sudah berhenti bekerja. Kamera pengawas juga tidak menentukan siapa yang seharusnya memperoleh akses ke laporan keuangan. Perusahaan perlu memahami kemampuan setiap perangkat agar harapan terhadap perlindungannya tetap sesuai dengan fungsi yang tersedia.
Pembelian perlu Didasarkan pada Kebutuhan Bisnis
Sebelum membeli, perusahaan perlu menjawab pertanyaan: masalah apa yang ingin dikurangi melalui perangkat ini? Jika masalah utama adalah akun yang digunakan bersama, perusahaan perlu menata identitas pengguna dan hak akses. Jika dokumen sering salah kirim, perusahaan perlu meninjau cara berbagi informasi. Jika data sulit dipulihkan setelah kerusakan, perusahaan perlu memeriksa pencadangan dan proses pemulihannya. Perangkat dapat mendukung perbaikan tersebut, tetapi pemilihannya perlu mengikuti kebutuhan yang sudah dipahami.
Beberapa pertanyaan awal yang dapat digunakan adalah:
- Informasi dan kegiatan usaha apa yang perlu dilindungi?
- Kejadian apa yang dapat mengganggunya?
- Pengamanan apa yang sudah tersedia?
- Kekurangan apa yang ingin diperbaiki?
- Siapa yang akan mengelola perangkat setelah dibeli?
Jawaban yang jelas membantu perusahaan menilai apakah suatu pembelian sesuai dengan kebutuhan dan kemampuan pengelolaannya.
Perangkat harus Diatur sesuai Kondisi Perusahaan
Perangkat yang sudah dipasang masih memerlukan pengaturan. Pengaturan awal dari penyedia belum tentu sesuai dengan kebutuhan setiap perusahaan. Misalnya, tempat penyimpanan dokumen sudah dilengkapi fitur pembatasan akses. Namun, apabila seluruh pengguna tetap diberi izin untuk membuka dan mengubah semua berkas, manfaat pembatasan tersebut belum digunakan dengan baik.
Hal serupa dapat terjadi pada sistem yang memiliki fitur pemberitahuan aktivitas mencurigakan. Jika pemberitahuan tidak diaktifkan atau dikirim ke alamat yang tidak lagi digunakan, informasi penting mungkin tidak segera diketahui. Oleh karena itu, perusahaan perlu menetapkan siapa yang mengatur perangkat, siapa yang menyetujui perubahan penting, dan bagaimana pengaturannya diperiksa.
Kebiasaan Pengguna Mempengaruhi Hasil Pengamanan
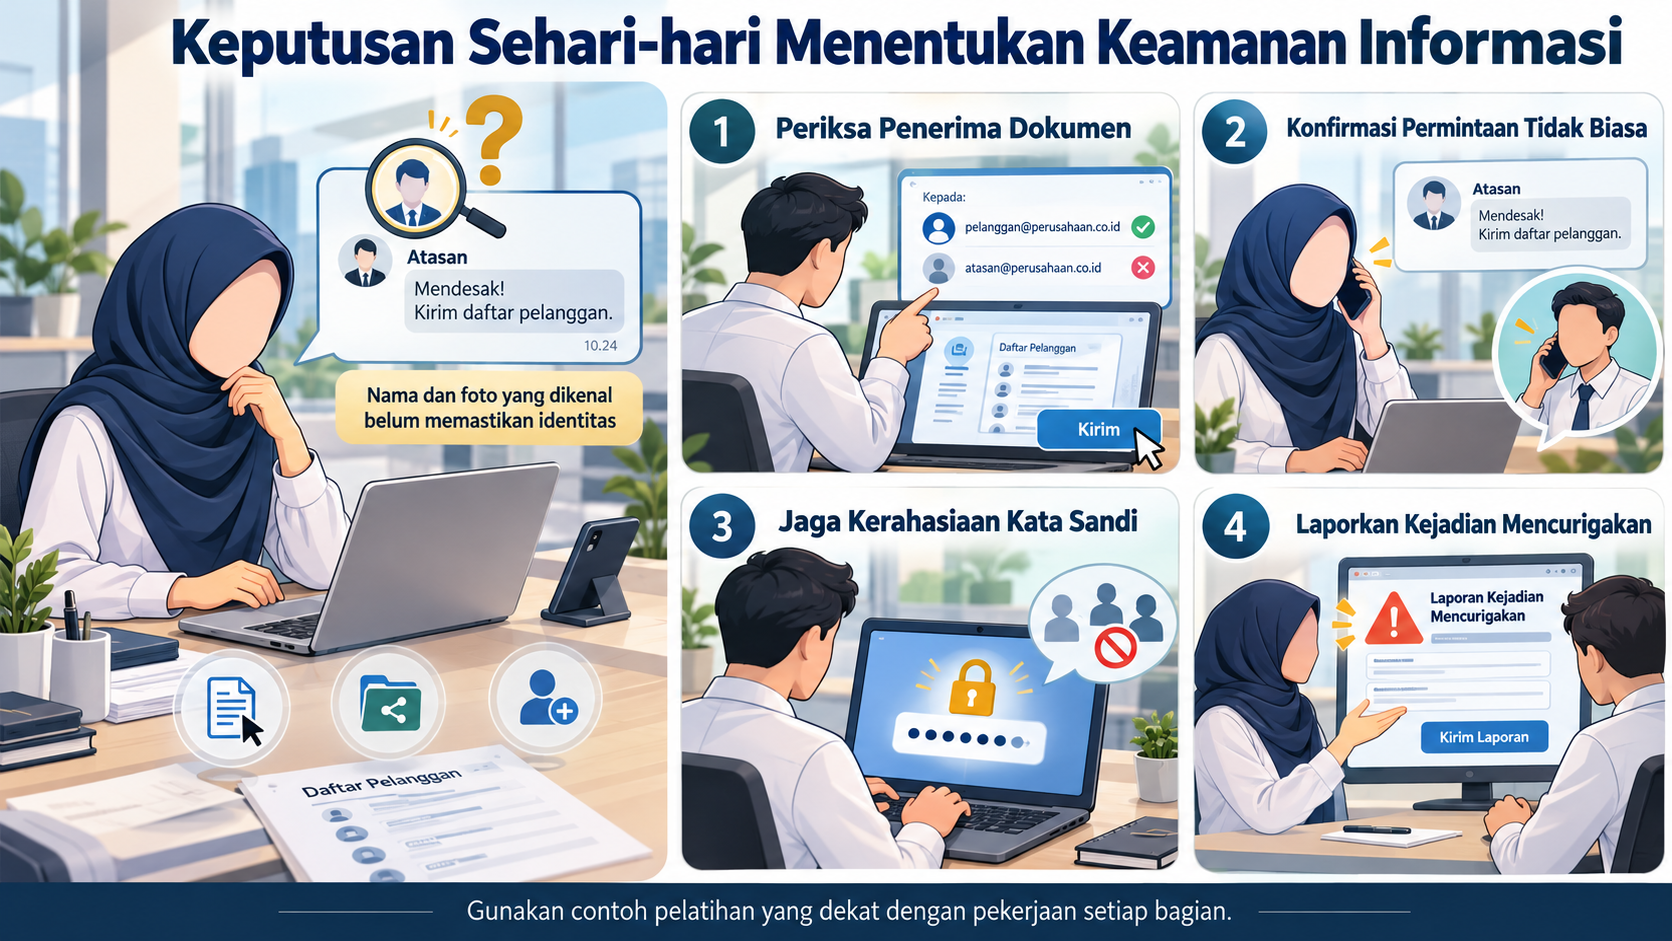
Dalam pekerjaan sehari-hari, karyawan mengambil banyak keputusan yang berkaitan dengan informasi. Mereka membuka lampiran, mengirim dokumen, memberikan akses, dan menerima permintaan dari pihak lain. Keputusan tersebut dapat menimbulkan risiko apabila dilakukan tanpa pemeriksaan yang memadai. Sebagai contoh, seorang karyawan menerima pesan mendesak yang meminta daftar pelanggan. Pengirim menggunakan nama dan foto orang yang dikenal. Jika karyawan langsung mengirimkan data tanpa memastikan identitas pemohon, informasi dapat diterima oleh pihak yang tidak berwenang.
Untuk membantu pengguna, perusahaan perlu memberikan petunjuk yang mudah dijalankan, seperti memeriksa penerima dokumen, mengonfirmasi permintaan yang tidak biasa, menjaga kerahasiaan kata sandi, dan melaporkan kejadian mencurigakan. Pelatihan akan lebih mudah dipahami apabila menggunakan contoh yang dekat dengan pekerjaan masing-masing bagian.
Proses Kerja Menentukan Konsistensi Pengamanan
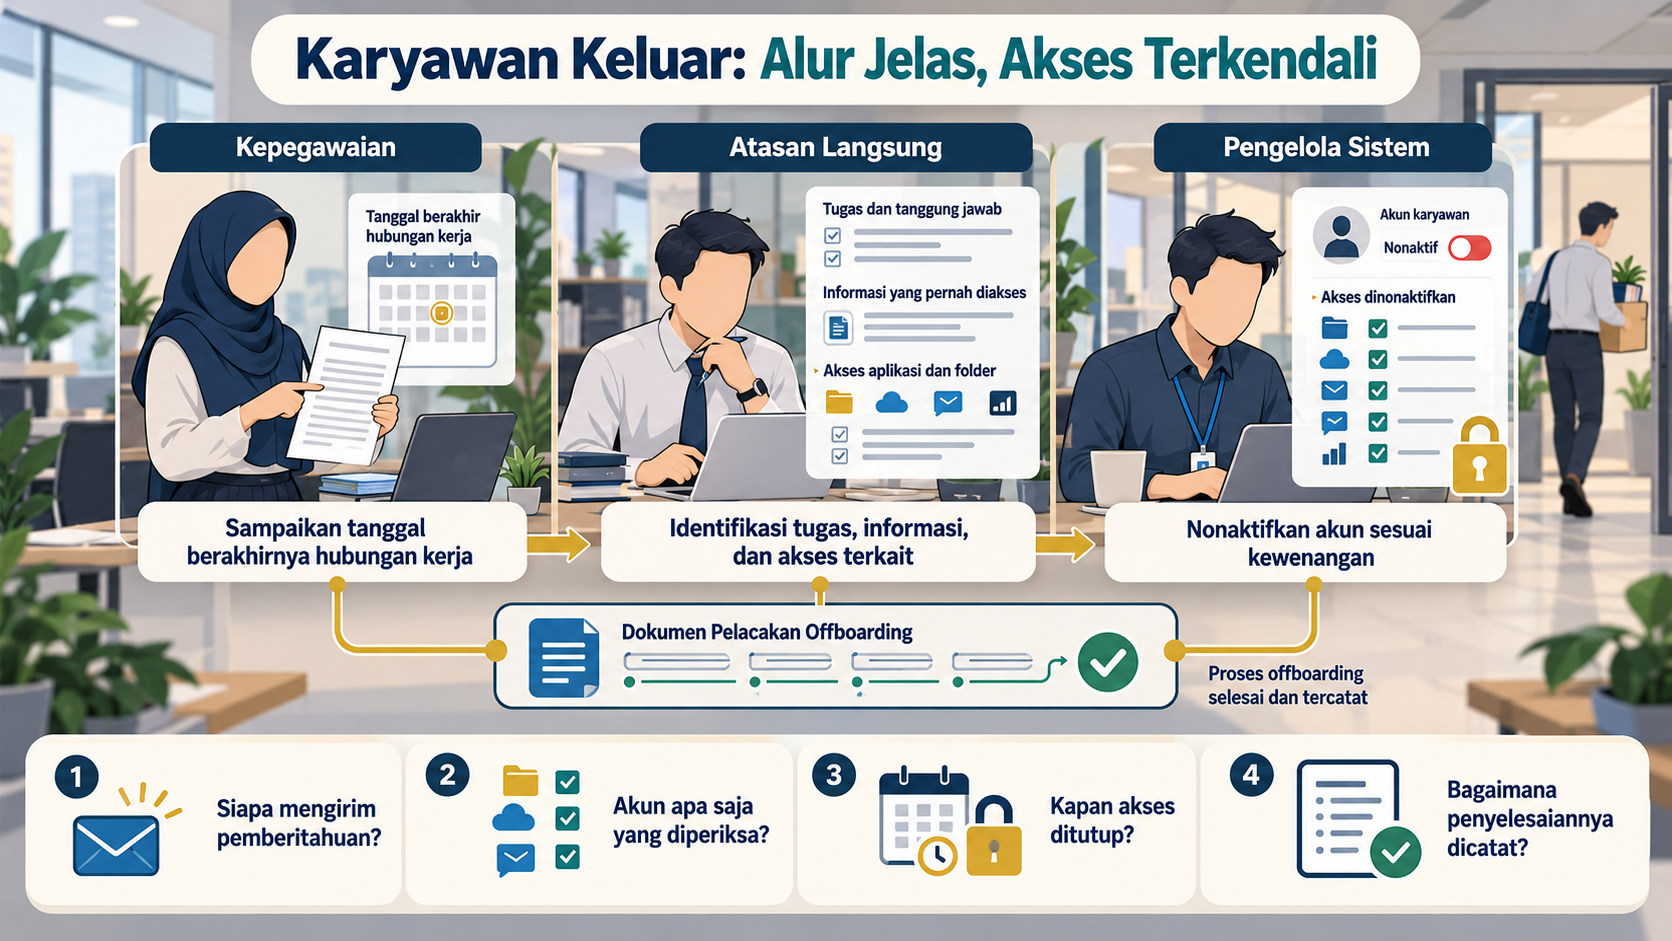
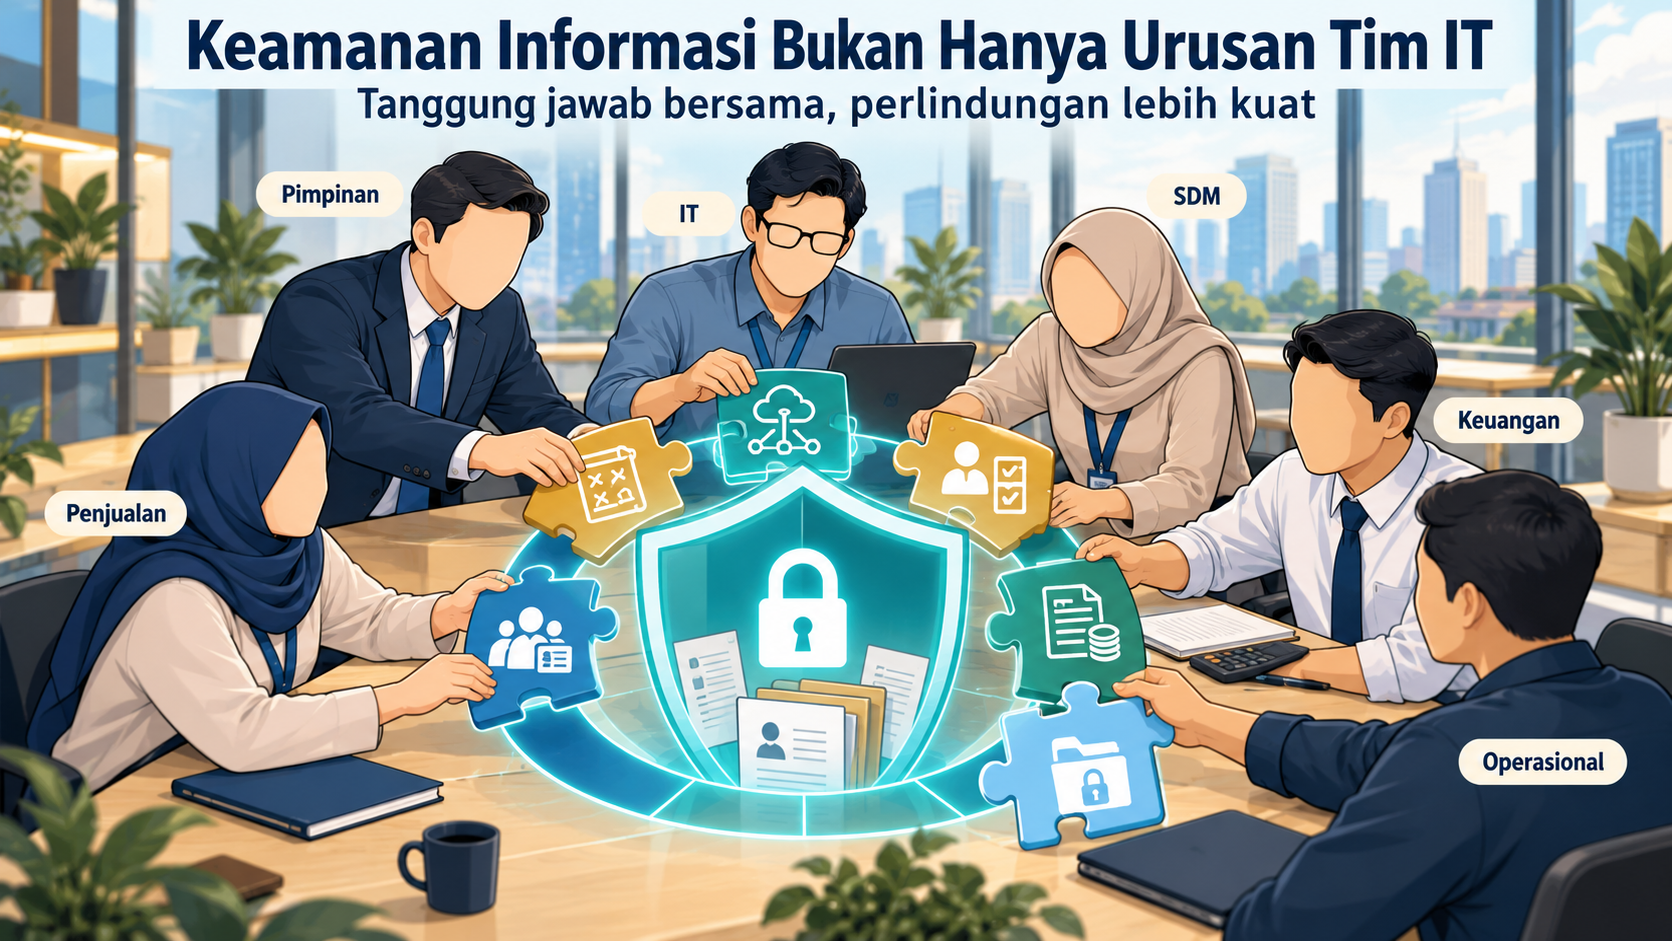
Pengamanan dapat terlewat ketika suatu kegiatan tidak memiliki alur dan penanggung jawab yang jelas. Ambil contoh proses karyawan keluar. Bagian kepegawaian mengetahui tanggal berakhirnya hubungan kerja. Atasan langsung mengetahui tugas dan informasi yang pernah diakses. Pengelola sistem memiliki kewenangan untuk menonaktifkan akun.
Ketiga pihak tersebut perlu berkoordinasi. Perusahaan perlu menentukan siapa yang mengirim pemberitahuan, akun apa saja yang diperiksa, kapan akses ditutup, dan bagaimana penyelesaiannya dicatat.
Perangkat pengelolaan akses dapat membantu pelaksanaan. Namun, perangkat membutuhkan informasi dan keputusan yang tepat agar tindakannya sesuai dengan kondisi pekerjaan. Proses yang jelas membuat pengamanan lebih konsisten dan mengurangi ketergantungan pada ingatan seseorang.
Pemeliharaan dan Pemantauan perlu Dilakukan Setelah Pembelian
Kebutuhan perusahaan berubah. Karyawan bertambah, aplikasi berganti, dan layanan baru mulai digunakan. Perubahan tersebut dapat memengaruhi pengaturan keamanan. Oleh karena itu, perusahaan perlu menyediakan waktu dan sumber daya untuk pemeliharaan, pembaruan, serta pemeriksaan berkala. Masa berlaku layanan dan dukungan penyedia juga perlu diperhatikan.
Pemberitahuan dari perangkat harus memiliki penerima yang bertanggung jawab. Ketika muncul peringatan, perlu ada pihak yang memeriksa, menentukan tindak lanjut, dan mencatat hasilnya. Tanpa pembagian tersebut, perusahaan dapat memiliki banyak informasi peringatan tetapi kesulitan mengubahnya menjadi tindakan.
Keberhasilan perlu Diperiksa melalui Penggunaan Nyata
Perangkat yang menyala belum tentu menunjukkan bahwa tujuan pengamanan sudah tercapai. Perusahaan perlu melakukan pemeriksaan yang sesuai dengan fungsi dan kebutuhan. Misalnya, mencoba memulihkan berkas dari salinan cadangan, memastikan pengguna yang tidak berwenang tidak dapat membuka dokumen tertentu, atau memeriksa apakah pemberitahuan penting diterima oleh penanggung jawab. Pemeriksaan tersebut membantu menjawab pertanyaan yang lebih bermakna: apakah pengamanan bekerja ketika diperlukan?
Hasilnya dapat digunakan untuk memperbaiki pengaturan, melengkapi prosedur, atau memberikan pelatihan tambahan. Dengan demikian, penilaian tidak berhenti pada jumlah perangkat yang dimiliki.
Biaya Pengamanan Mencakup Pengelolaan Sepanjang Penggunaan
Saat mempertimbangkan pembelian, perusahaan perlu menghitung kebutuhan setelah perangkat tersedia. Biaya dapat mencakup pemasangan, pelatihan, perpanjangan layanan, pemeliharaan, dan waktu kerja pengelola. Ketersediaan orang yang memahami penggunaannya juga perlu dipertimbangkan.
Perangkat dengan banyak fitur akan sulit memberikan manfaat apabila perusahaan tidak memiliki tenaga untuk mengelolanya. Karena itu, penilaian pembelian perlu mencakup kesesuaian fungsi, kemudahan penggunaan, dukungan penyedia, dan kemampuan internal.
Pertimbangan tersebut membantu perusahaan membuat keputusan yang dapat dijalankan secara berkelanjutan.
Kesimpulan
Membeli perangkat keamanan merupakan langkah yang dapat membantu melindungi bisnis. Agar manfaatnya tercapai, perusahaan perlu mendukungnya dengan pemahaman risiko, pengaturan yang sesuai, pengguna yang terlatih, dan proses kerja yang jelas.
Pemeliharaan, pemantauan, serta pemeriksaan hasil juga perlu berjalan selama perangkat digunakan. Dari kegiatan inilah perusahaan dapat mengetahui apakah pengamanan sudah memenuhi kebutuhan atau masih memerlukan perbaikan.
Sebelum membeli perangkat berikutnya, periksa kembali: masalah apa yang ingin diselesaikan, siapa yang akan mengelolanya, dan bagaimana keberhasilannya akan dinilai? Jawaban atas pertanyaan tersebut membantu mengarahkan investasi keamanan pada kebutuhan bisnis yang nyata.
Bagi organisasi yang ingin menata hubungan antara teknologi, tanggung jawab, dan proses kerja secara lebih sistematis, e-book “Buku Pegangan Implementasi ISO 27001:2022” karya Restia Moegiono dapat menjadi pendamping belajar. Fokusnya pada pembangunan, pendokumentasian, dan audit Sistem Manajemen Keamanan Informasi dapat membantu pembaca mempersiapkan pengelolaan keamanan yang lebih terstruktur.