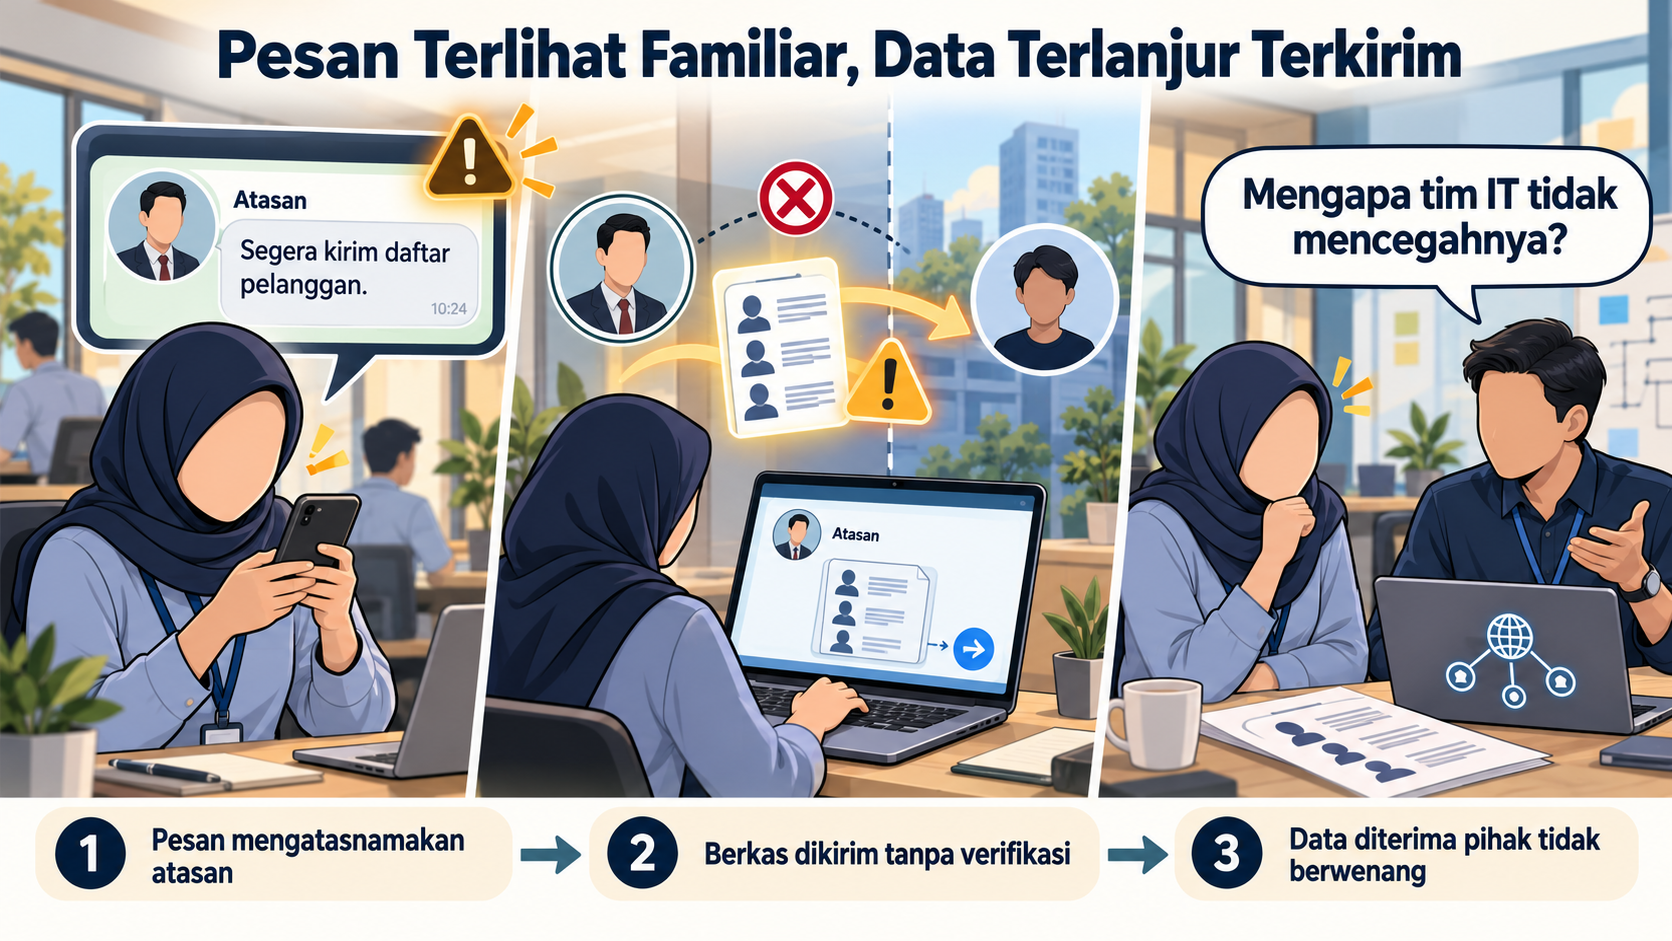
Seorang karyawan menerima pesan yang mengatasnamakan atasannya. Pesan tersebut meminta daftar pelanggan untuk keperluan mendesak. Karena nama dan foto pengirim terlihat familiar, karyawan itu segera mengirimkan berkas tanpa melakukan pemeriksaan lebih lanjut. Belakangan diketahui bahwa pesan tersebut berasal dari pihak lain. Data pelanggan sudah terlanjur dikirim kepada orang yang tidak berwenang. Ketika kejadian seperti ini muncul, pertanyaan yang sering terdengar adalah, “Mengapa tim IT tidak mencegahnya?”
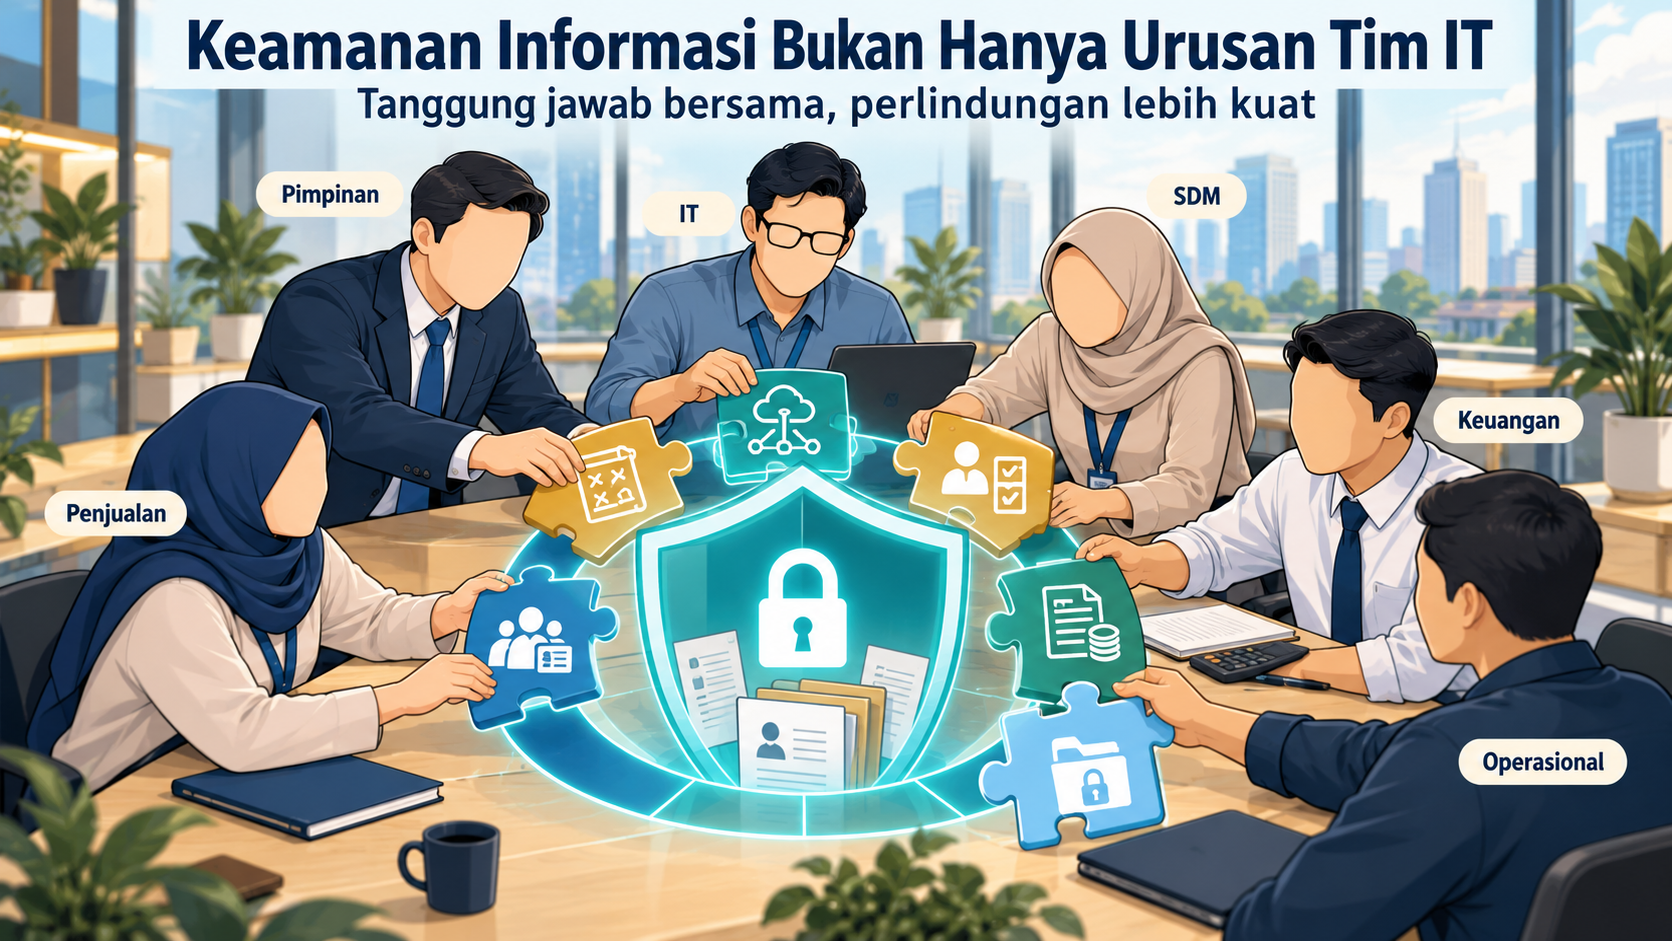
Pertanyaan tersebut dapat dipahami. Tim IT memang memiliki peran penting dalam menjaga sistem dan perangkat perusahaan. Namun, keputusan untuk membuka pesan, memberikan akses, atau mengirim dokumen juga dilakukan oleh orang-orang di berbagai bagian organisasi. Keamanan informasi membutuhkan keterlibatan setiap orang yang menggunakan dan mengelola informasi. Untuk membangunnya, perusahaan perlu menghubungkan pengamanan teknologi dengan tanggung jawab dan kebiasaan kerja sehari-hari.
Informasi Digunakan oleh Seluruh Bagian Perusahaan
Hampir setiap bagian perusahaan mengelola informasi yang bernilai. Bagian kepegawaian menyimpan data karyawan dan pelamar. Bagian keuangan mengelola rekening, transaksi, serta laporan keuangan. Bagian pemasaran menggunakan data pelanggan. Bagian operasional memegang catatan pekerjaan, jadwal, dan informasi pemasok. Masing-masing bagian mengetahui bagaimana informasi tersebut digunakan dalam pekerjaannya. Mereka memahami siapa yang memerlukannya, kapan informasi harus tersedia, dan apa akibatnya jika terjadi kesalahan.
Tim IT dapat membantu menyediakan sarana pengamanan. Namun, keputusan mengenai penggunaan dan pemberian akses memerlukan masukan dari pihak yang memahami pekerjaan tersebut. Sebagai contoh, penentuan siapa yang boleh melihat daftar gaji perlu melibatkan penanggung jawab kepegawaian dan pimpinan yang berwenang. Tim IT kemudian membantu menerapkan pembatasan akses sesuai keputusan tersebut.
Keamanan Informasi berkaitan dengan Tindakan Sehari-Hari
Pengamanan informasi sering dikaitkan dengan aplikasi, jaringan, dan perangkat komputer. Padahal, tindakan sederhana juga berpengaruh terhadap perlindungan informasi.
Dokumen yang tertinggal di mesin cetak dapat terbaca oleh orang lain. Laporan yang dikirim ke alamat email yang keliru dapat membuka informasi perusahaan. Percakapan tentang pelanggan di tempat umum dapat didengar oleh pihak yang tidak berkepentingan.
Karena itu, kebiasaan berikut perlu menjadi bagian dari pekerjaan:
- Memeriksa penerima sebelum mengirim dokumen.
- Mengunci layar ketika meninggalkan meja kerja.
- Menyimpan dokumen sesuai tempat yang ditetapkan.
- Menjaga kerahasiaan kata sandi.
- Memastikan identitas pihak yang meminta informasi.
- Melaporkan kesalahan pengiriman atau kehilangan perangkat dengan segera.
Kebiasaan tersebut membantu menjaga informasi pada saat digunakan, dibagikan, dan disimpan.
Pimpinan Menentukan Arah dan Memberi Contoh
Karyawan akan lebih mudah menjalankan pengamanan apabila perusahaan memiliki arahan yang jelas dan dukungan yang memadai. Pimpinan berperan menetapkan tanggung jawab, menyetujui aturan, dan menyediakan sumber daya sesuai kebutuhan. Pimpinan juga perlu membantu menyelesaikan persoalan yang melibatkan beberapa bagian. Misalnya, perusahaan ingin memastikan akses karyawan segera ditutup ketika hubungan kerja berakhir. Pelaksanaannya memerlukan pemberitahuan dari bagian kepegawaian, informasi dari atasan langsung, dan tindakan dari pengelola sistem. Tanpa koordinasi, salah satu pihak mungkin menganggap pekerjaan tersebut sudah ditangani pihak lain.
Keteladanan juga berpengaruh. Apabila pimpinan meminta karyawan menjaga kerahasiaan kata sandi, kebiasaan yang sama perlu dijalankan oleh pimpinan. Konsistensi membantu menunjukkan bahwa pengamanan merupakan bagian dari cara perusahaan bekerja.
Setiap Bagian Perlu Memahami Tanggung Jawabnya
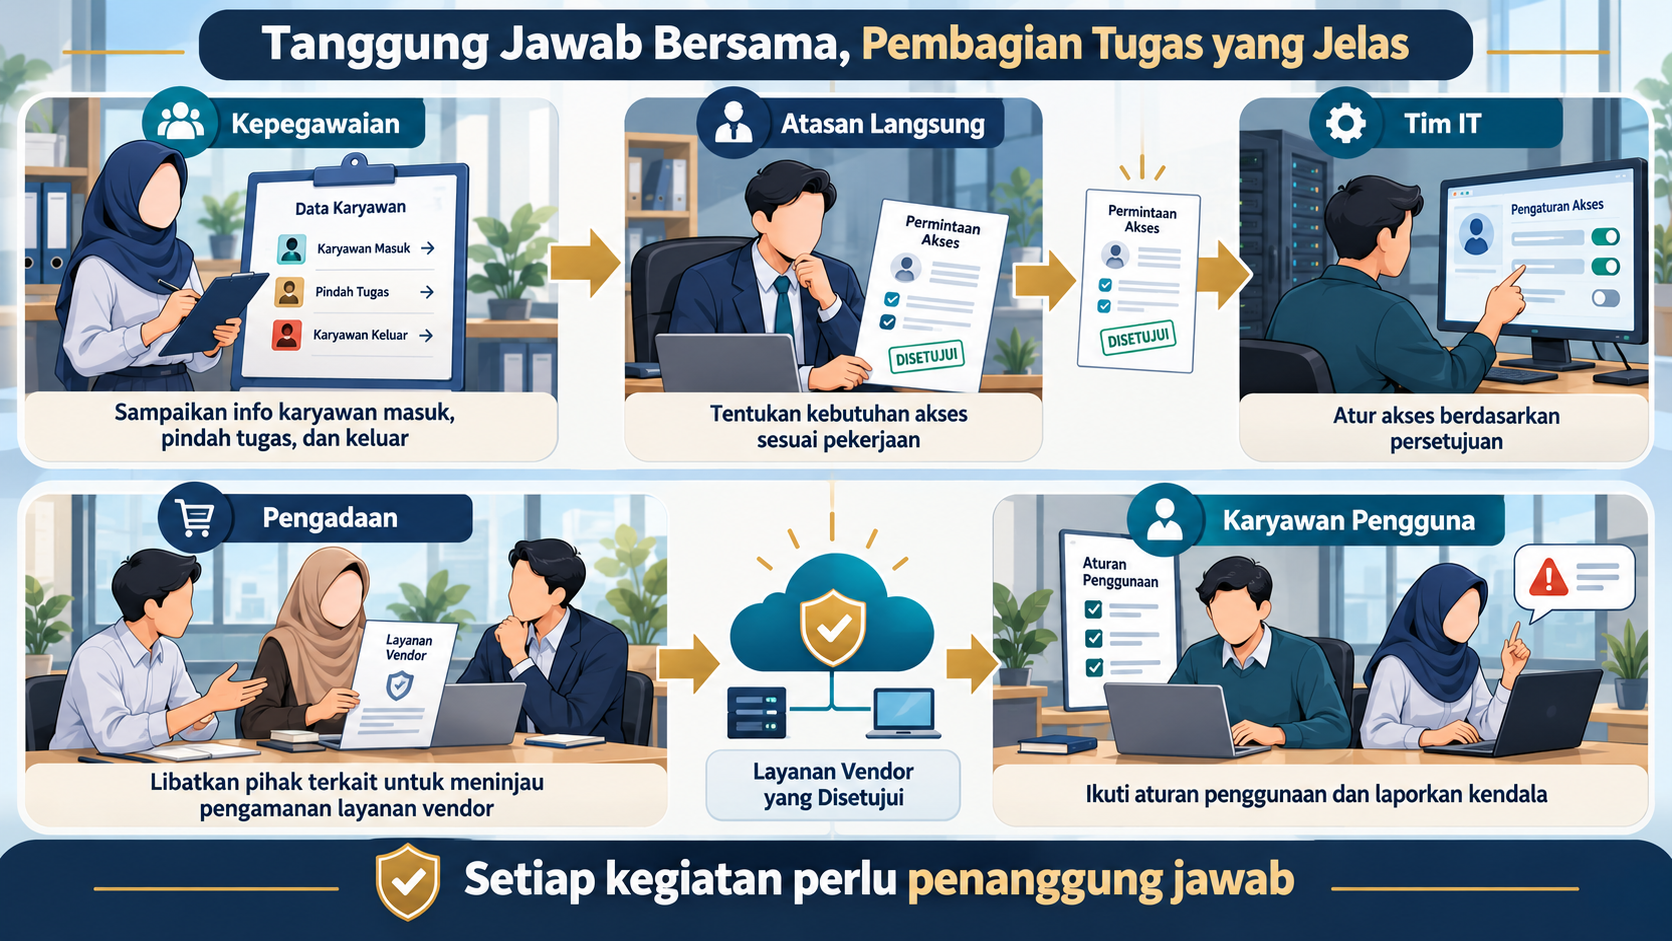
Pernyataan “keamanan informasi adalah tanggung jawab bersama” perlu diterjemahkan menjadi pembagian tugas yang jelas. Bagian kepegawaian, misalnya, dapat bertanggung jawab menyampaikan informasi karyawan masuk, pindah tugas, dan keluar. Atasan langsung membantu menentukan kebutuhan akses sesuai pekerjaan. Tim IT mengatur akses pada sistem yang dikelolanya berdasarkan persetujuan yang berlaku. Bagian pengadaan dapat melibatkan pihak terkait untuk meninjau kebutuhan pengamanan sebelum perusahaan menggunakan layanan vendor. Sementara itu, karyawan yang menggunakan layanan tersebut mengikuti aturan penggunaan dan melaporkan kendala.
Pembagian seperti ini membantu setiap orang mengetahui tindakan yang harus dilakukan. Tanggung jawab bersama tetap membutuhkan penanggung jawab untuk setiap kegiatan.
Tim IT Memerlukan Informasi dari Pengguna
Tim IT dapat mengelola perangkat, melakukan pemeliharaan sistem, dan membantu menangani gangguan. Pelaksanaan tugas tersebut akan lebih efektif apabila pengguna menyampaikan kebutuhan dan perubahan yang terjadi dalam pekerjaan. Sebagai contoh, suatu bagian mulai menggunakan aplikasi daring untuk menyimpan dokumen pelanggan. Jika penggunaan tersebut tidak diketahui pihak yang bertanggung jawab atas pengamanan, perusahaan akan kesulitan menilai siapa yang memiliki akses dan bagaimana dokumen dikelola.
Hal yang sama berlaku ketika karyawan menggunakan perangkat pribadi, membagikan folder kepada vendor, atau memindahkan pekerjaan ke layanan baru. Komunikasi sejak awal memberi kesempatan kepada perusahaan untuk menilai kebutuhan, memilih cara penggunaan yang sesuai, dan menyiapkan pengamanan sebelum masalah muncul.
Pelatihan Perlu Dekat dengan Pekerjaan Peserta
Karyawan lebih mudah memahami keamanan informasi ketika penjelasannya berkaitan dengan situasi yang mereka hadapi. Bagi bagian keuangan, contoh yang relevan dapat berupa permintaan perubahan rekening pemasok. Bagi bagian kepegawaian, pembahasan dapat berfokus pada penyimpanan CV dan pembatasan akses data karyawan. Bagi bagian pemasaran, contoh dapat berupa pengiriman daftar pelanggan kepada mitra.
Materi juga perlu menjelaskan tindakan yang dapat dilakukan. Ketika menerima permintaan mendesak untuk mengirim data, misalnya, karyawan perlu mengetahui cara memeriksa identitas pemohon dan kepada siapa permintaan tersebut dapat dikonfirmasikan. Dengan pendekatan ini, pelatihan membantu peserta mengambil keputusan dalam pekerjaan sehari-hari.
Pelaporan Harus Mudah dan Ditindaklanjuti
Kesalahan dapat terjadi meskipun perusahaan sudah memiliki aturan. Hal yang perlu diperhatikan adalah seberapa cepat kejadian diketahui dan ditangani. Karyawan perlu memiliki jalur pelaporan yang jelas ketika salah mengirim dokumen, kehilangan perangkat, atau menerima permintaan yang mencurigakan. Mereka juga perlu mengetahui informasi awal yang harus disampaikan, seperti waktu kejadian, jenis dokumen, dan pihak yang mungkin terlibat.
Perusahaan perlu mendorong pelaporan dengan segera dan menangani laporan secara adil. Jika karyawan takut melapor, informasi yang dibutuhkan untuk membatasi dampak dapat terlambat diterima.
Setelah kejadian ditangani, perusahaan dapat meninjau penyebabnya. Apakah petunjuk kerja kurang jelas? Apakah akses terlalu luas? Apakah karyawan membutuhkan pelatihan tambahan? Hasil peninjauan menjadi dasar perbaikan.
Kesimpulan
Keamanan informasi terbentuk melalui kerja sama antara pimpinan, tim IT, penanggung jawab proses, dan seluruh pengguna informasi. Setiap pihak memiliki peran yang saling mendukung. Tim IT membantu menjaga sistem dan perangkat. Pimpinan menetapkan arah serta menyediakan dukungan. Setiap bagian mengelola informasi sesuai tanggung jawabnya, sedangkan karyawan menjalankan kebiasaan kerja yang membantu melindungi informasi.
Langkah awal yang dapat dilakukan adalah memperjelas siapa mengelola informasi apa, siapa yang boleh mengaksesnya, dan kepada siapa masalah harus dilaporkan. Dari pembagian yang jelas, perusahaan dapat membangun pengamanan yang lebih konsisten.
Bagi organisasi yang ingin menata kerja sama tersebut secara lebih sistematis, e-book “Buku Pegangan Implementasi ISO 27001:2022” karya Restia Moegiono dapat menjadi pendamping belajar. Fokusnya pada pembangunan, pendokumentasian, dan audit Sistem Manajemen Keamanan Informasi dapat membantu pembaca mempersiapkan pengelolaan keamanan informasi yang terstruktur dan sesuai kebutuhan organisasi.