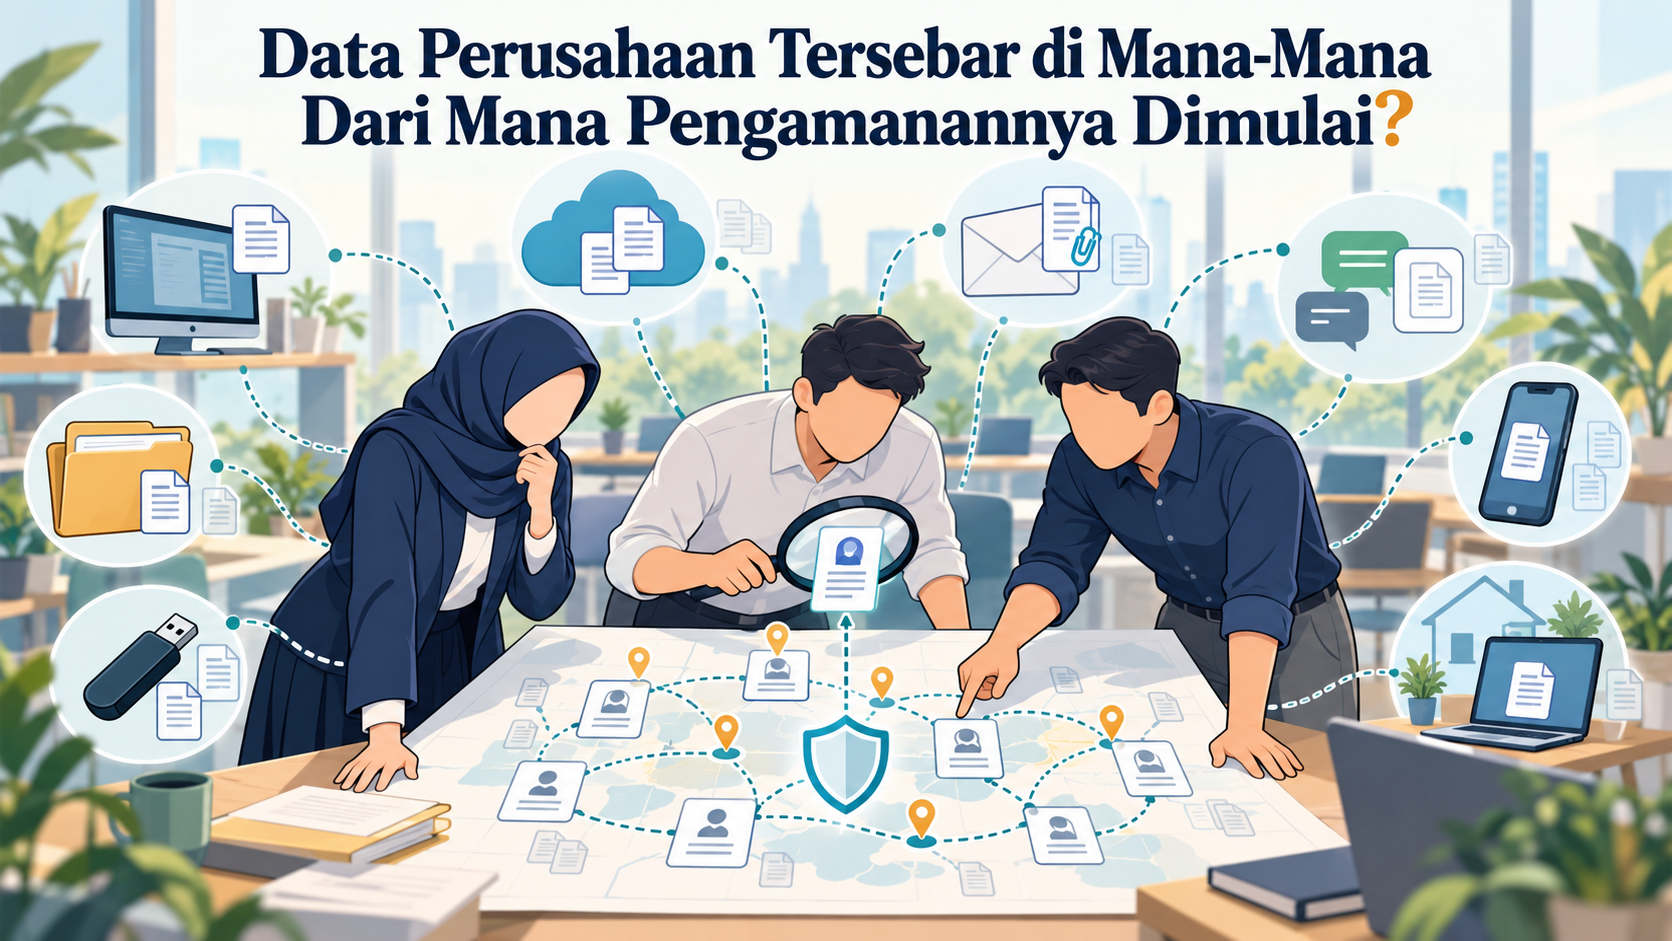
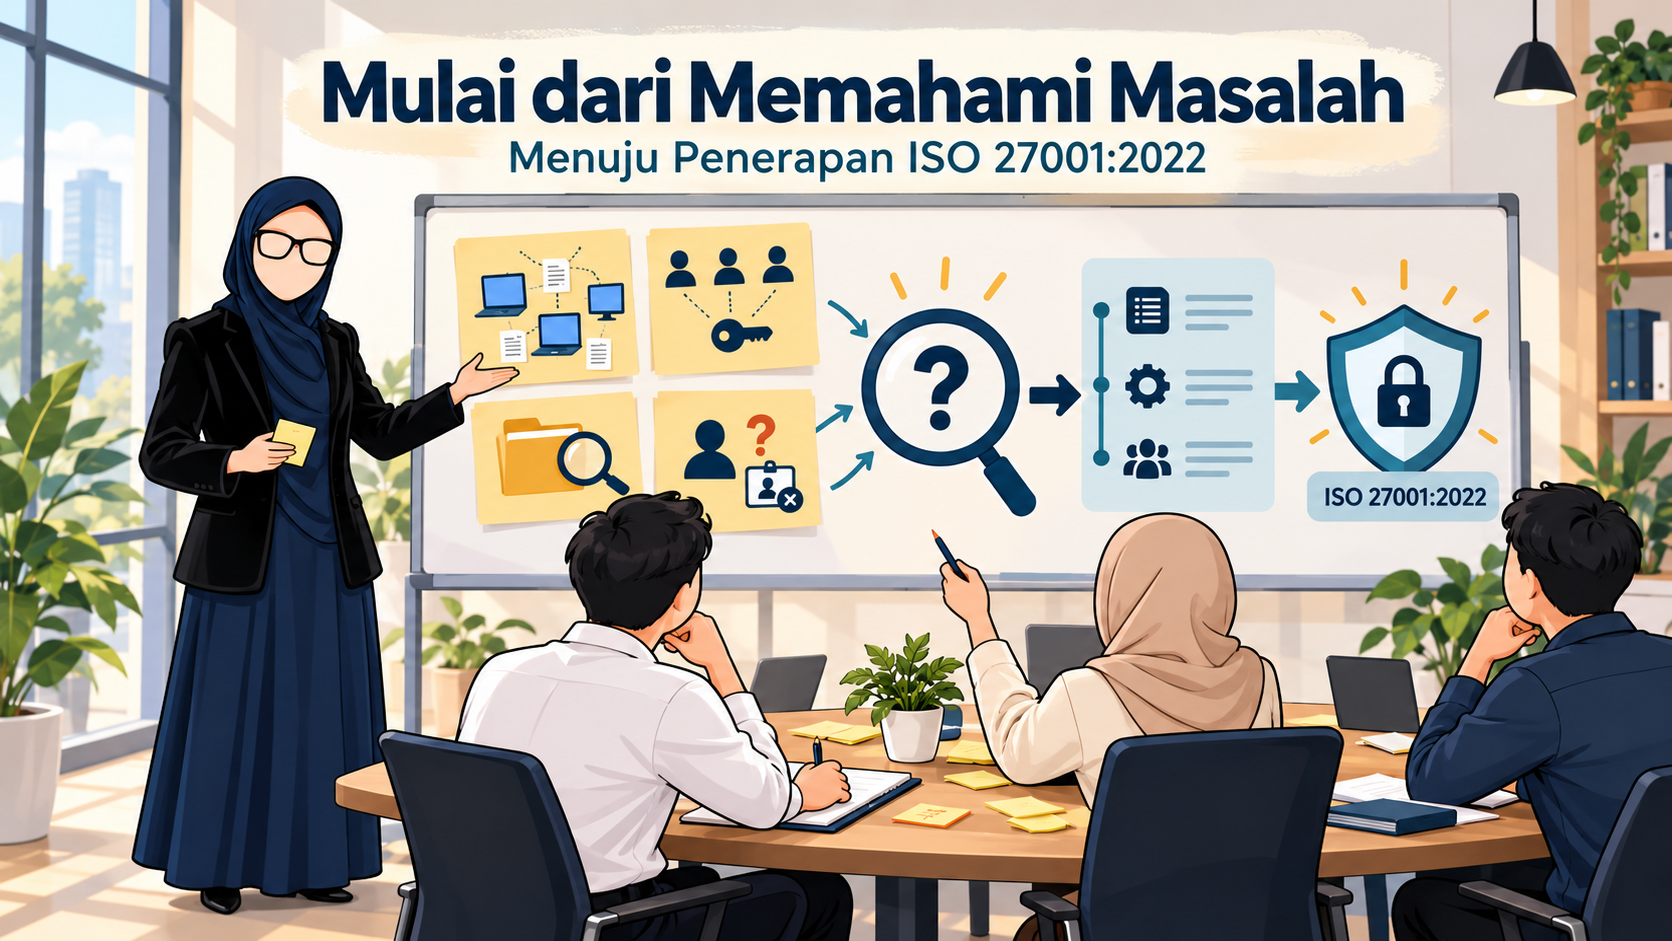
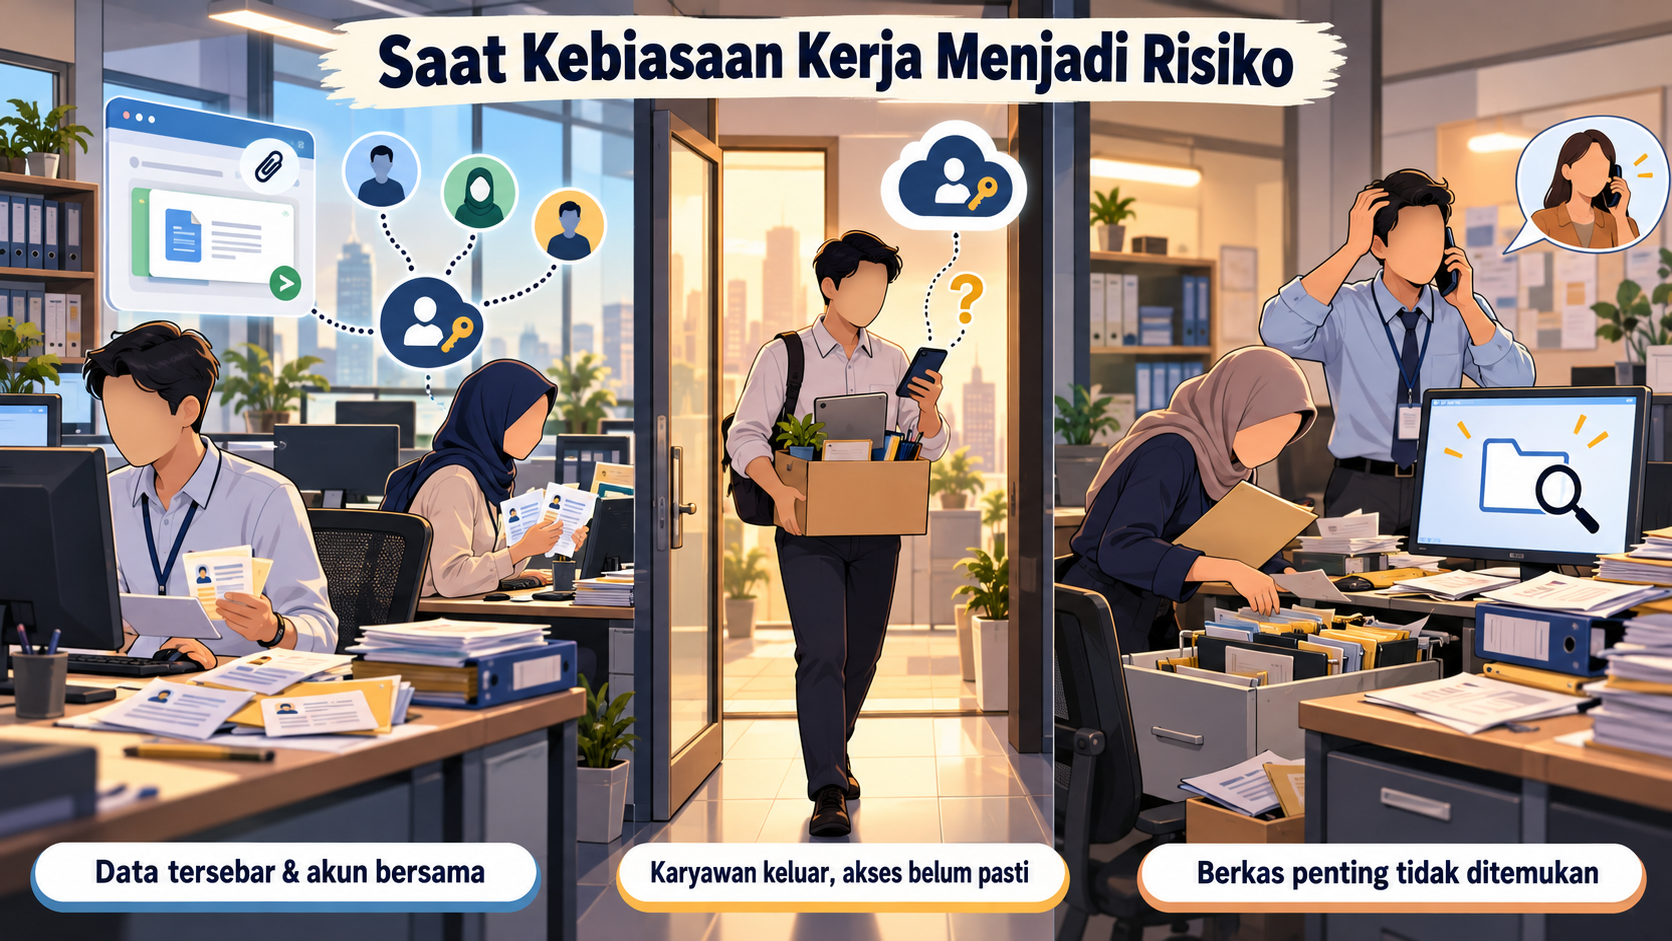
Bayangkan sebuah perusahaan yang menyimpan data pelanggan dalam beberapa komputer, mengirim dokumen melalui aplikasi percakapan, dan menggunakan satu akun bersama untuk mengakses berkas pekerjaan. Selama kegiatan usaha berjalan lancar, kebiasaan tersebut mungkin dianggap tidak menimbulkan masalah. Namun, suatu hari seorang karyawan keluar dari perusahaan. Tidak ada yang mengetahui dengan pasti dokumen apa saja yang pernah disalinnya atau apakah ia masih dapat membuka akun perusahaan. Pada saat yang sama, berkas penting tidak dapat ditemukan ketika dibutuhkan pelanggan.
Situasi seperti ini menunjukkan bahwa keamanan informasi berkaitan erat dengan cara organisasi bekerja sehari-hari. Ketika ingin memperbaikinya, organisasi mungkin mulai mempertimbangkan penerapan ISO 27001:2022. Langkah awalnya sering berupa mencari contoh dokumen, mengikuti pelatihan, atau menghitung biaya sertifikasi. Semua itu dapat membantu, tetapi ada pertanyaan yang perlu dijawab terlebih dahulu: masalah apa yang sebenarnya ingin diselesaikan? Jawaban atas pertanyaan tersebut akan membantu organisasi menentukan arah penerapan, memilih prioritas, dan menilai manfaat perbaikannya.
Memahami Tujuan ISO 27001:2022
ISO/IEC 27001:2022, yang sering disebut ISO 27001:2022, merupakan standar internasional untuk Sistem Manajemen Keamanan Informasi atau SMKI. Secara sederhana, SMKI adalah cara organisasi mengatur tanggung jawab, proses kerja, dan pengamanan agar informasi terlindungi secara terencana.
Perlindungan tersebut mencakup 3 (tiga) hal: informasi hanya dapat diakses oleh pihak yang berwenang, isinya tetap akurat dan terjaga, serta tersedia ketika dibutuhkan. Penerapannya menggunakan pengelolaan risiko dan melibatkan manusia, proses, serta teknologi. Penjelasan ini sejalan dengan gambaran resmi ISO tentang ISO/IEC 27001.
Dalam kegiatan sehari-hari, kebutuhan itu mudah ditemukan. Daftar gaji perlu dibatasi aksesnya. Nomor rekening pemasok harus terjaga dari perubahan tanpa izin. Catatan pesanan harus dapat dibuka ketika pelanggan menanyakan status pembelian. Dengan contoh tersebut, pembahasan keamanan informasi menjadi lebih dekat dengan kebutuhan pekerjaan.
Kenali Masalah yang Benar-Benar Terjadi
Sebelum menyusun banyak dokumen, ajak pihak yang terlibat dalam pekerjaan untuk membicarakan kondisi yang mereka hadapi. Beberapa pertanyaan awal yang dapat digunakan adalah:
- Informasi apa yang paling penting bagi kelangsungan pekerjaan?
- Di mana informasi tersebut disimpan?
- Siapa saja yang dapat mengakses atau mengubahnya?
- Pernahkah informasi hilang, salah kirim, atau tidak dapat ditemukan?
- Apa akibatnya jika informasi tersebut dibaca oleh pihak yang tidak berwenang?
- Apa yang akan terjadi jika sistem tidak dapat digunakan selama satu hari?
Jawabannya perlu dibuat konkret. Pernyataan “keamanan data masih kurang” terlalu umum untuk dijadikan dasar tindakan. Sebaliknya, pernyataan “akun mantan karyawan belum selalu dinonaktifkan” menunjukkan kondisi yang bisa diperiksa dan diperbaiki.
Masalah juga tidak harus berupa kejadian besar. Penggunaan akun bersama, penyimpanan dokumen tanpa aturan, dan ketidakjelasan penanggung jawab dapat menjadi titik awal pembahasan.
Hubungkan Masalah Informasi dengan Dampaknya terhadap Usaha
Tidak semua orang memahami istilah teknis keamanan informasi. Namun, pimpinan dan karyawan dapat memahami akibat pekerjaan yang tertunda, pelanggan yang mengeluh, atau dokumen yang harus dibuat ulang. Oleh karena itu, setiap masalah perlu dihubungkan dengan dampaknya.
Misalnya, berkas pesanan yang tidak dapat diakses dapat menghambat pengiriman barang. Perubahan nomor rekening pemasok tanpa pemeriksaan dapat menyebabkan pembayaran salah tujuan. Dokumen penawaran yang dikirim kepada penerima yang keliru dapat membuka informasi bisnis. Hubungan tersebut membantu organisasi melihat alasan di balik suatu pengamanan. Pembatasan akses, misalnya, menjadi lebih mudah dipahami ketika karyawan mengetahui informasi apa yang sedang dilindungi dan apa akibat penyalahgunaannya.
Tentukan Prioritas secara Masuk Akal
Setelah masalah terkumpul, organisasi mungkin menemukan banyak hal yang perlu dibenahi. Mengerjakan semuanya secara bersamaan dapat membebani tim.
Sebagai langkah awal, pertimbangkan seberapa besar dampak suatu kejadian, seberapa mungkin kejadian itu terjadi, dan pengamanan apa yang sudah tersedia. Pembahasan ini membantu organisasi menentukan masalah yang perlu mendapat perhatian lebih dahulu.
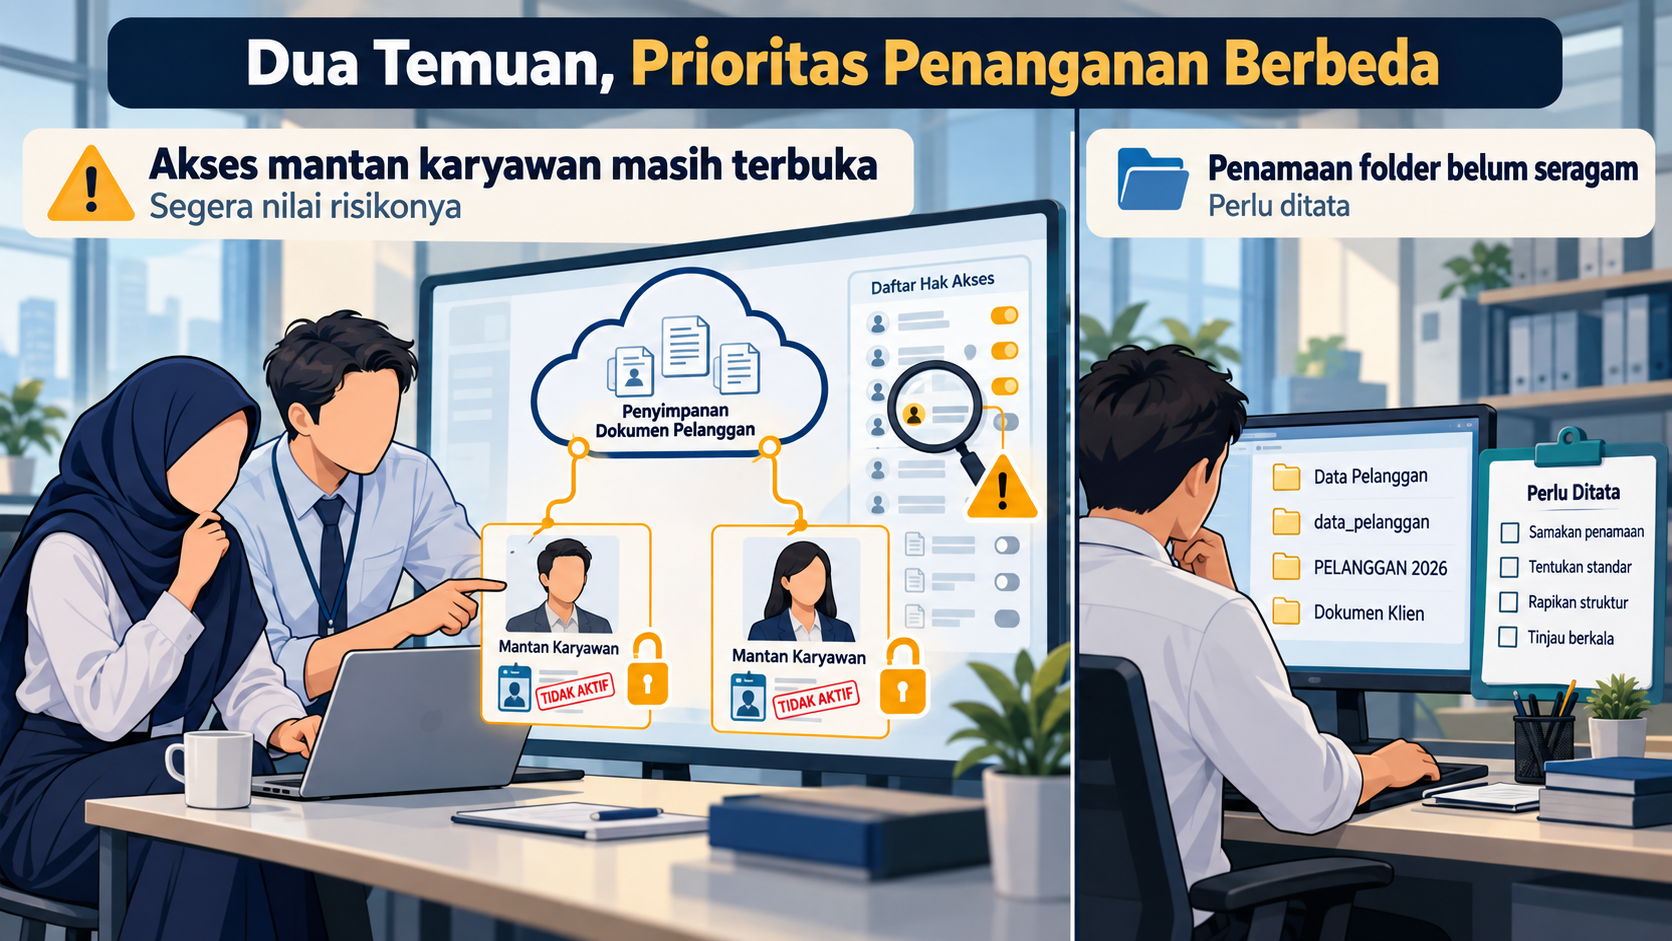
Sebagai ilustrasi, sebuah perusahaan menemukan bahwa beberapa mantan karyawan masih memiliki akses ke penyimpanan dokumen pelanggan. Perusahaan juga menemukan bahwa penamaan folder belum seragam. Keduanya perlu ditangani, tetapi akses yang masih terbuka patut segera dinilai karena dapat memungkinkan pihak yang sudah tidak bekerja di perusahaan membaca atau mengambil informasi.
Penentuan prioritas perlu memiliki alasan yang dapat dijelaskan. Dengan demikian, waktu dan biaya digunakan untuk menangani kebutuhan yang paling berarti.
Pilih Tindakan yang Menjawab Penyebab Masalah
Setelah prioritas ditetapkan, barulah organisasi menentukan tindakan pengamanan yang sesuai:
- Jika masalahnya adalah akses mantan karyawan, maka tindakan dapat mencakup pendataan akun, penetapan pihak yang bertanggung jawab menutup akses, dan koordinasi antara bagian kepegawaian dengan pengelola sistem.
- Jika masalahnya adalah dokumen penting sering hilang, maka organisasi dapat menata lokasi penyimpanan, menetapkan hak akses, serta menyiapkan pencadangan dan mencoba pemulihannya.
- Jika masalahnya adalah dokumen sering salah kirim, maka organisasi dapat meninjau cara berbagi berkas, memberikan panduan pemeriksaan penerima, dan membatasi akses sesuai kebutuhan.
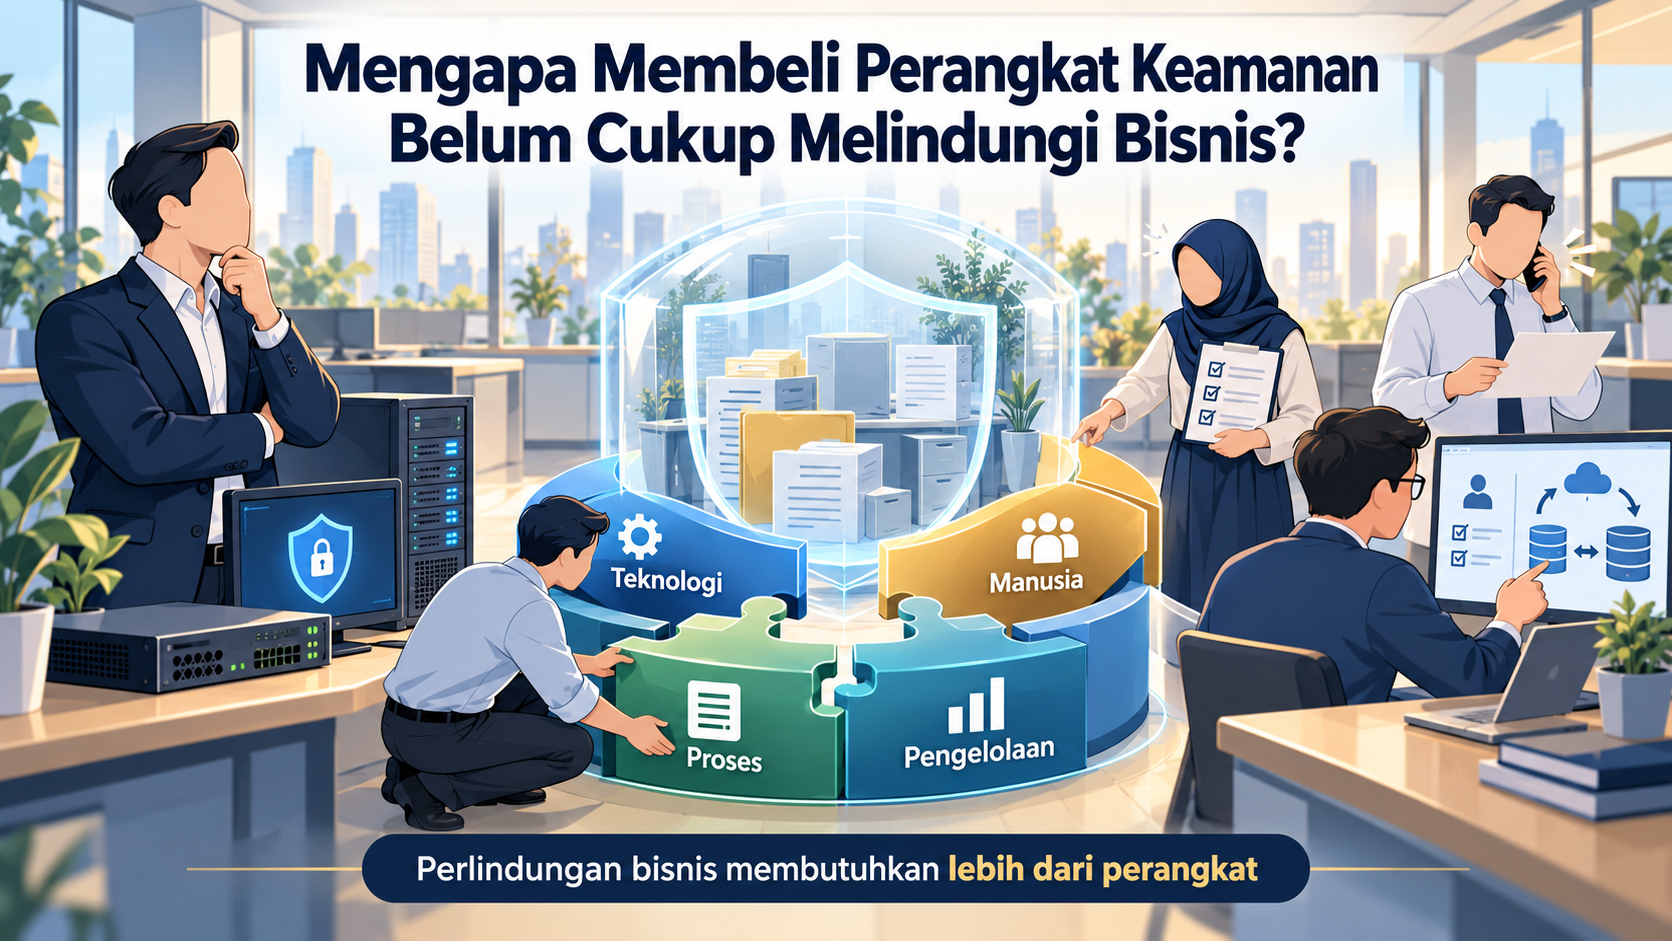
Contoh-contoh tersebut memperlihatkan pentingnya memahami penyebab. Pembelian aplikasi baru mungkin membantu, tetapi manfaatnya bergantung pada kesesuaian dengan masalah serta cara penggunaannya.
Libatkan Orang yang Memahami Proses Kerja
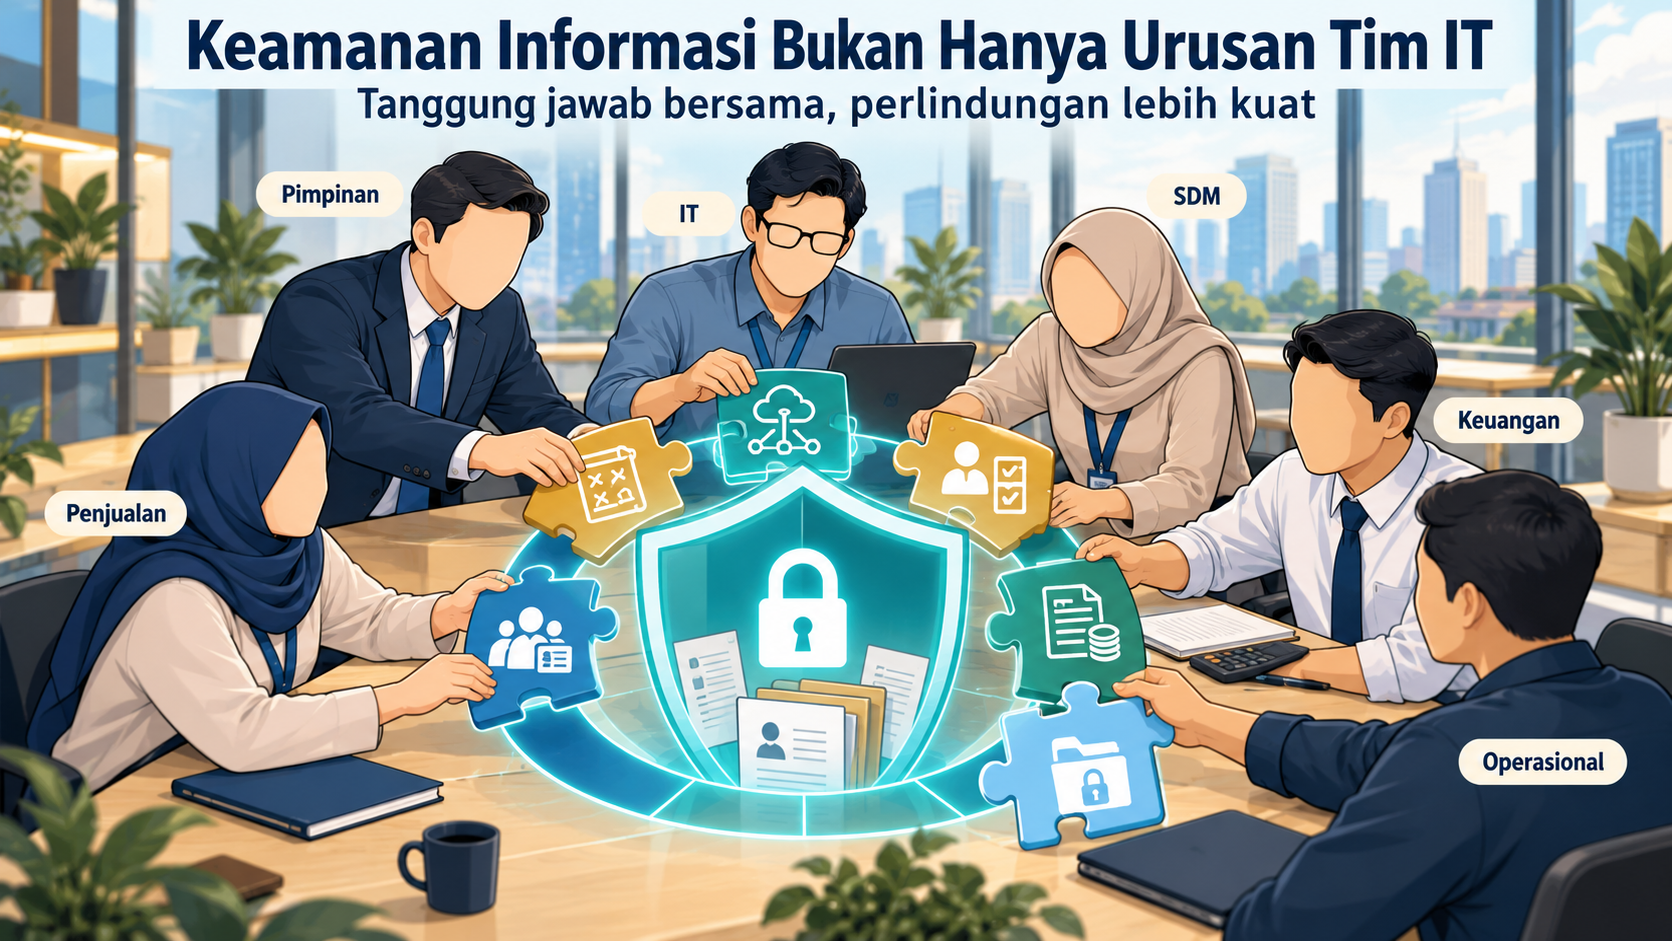
Informasi digunakan oleh hampir seluruh bagian organisasi. Bagian kepegawaian mengelola data karyawan, bagian keuangan mengelola transaksi, dan bagian pemasaran menggunakan data pelanggan.
Masing-masing bagian memiliki pengetahuan tentang bagaimana informasi diperoleh, digunakan, disimpan, dan dibagikan. Pengetahuan ini diperlukan agar aturan pengamanan sesuai dengan kenyataan pekerjaan.
Pimpinan juga perlu terlibat dalam menentukan arah, menyediakan sumber daya, dan menyelesaikan kendala antarbagian. Sementara itu, penanggung jawab setiap kegiatan perlu ditetapkan agar tindakan perbaikan tidak berhenti pada hasil rapat.
Susun Dokumentasi yang Membantu Pekerjaan
Dokumen akan lebih mudah disusun setelah organisasi memahami masalah, keputusan, dan proses yang ingin dijalankan. Sebagai contoh, prosedur penutupan akses karyawan dapat menjelaskan siapa yang mengirim pemberitahuan, siapa yang menonaktifkan akun, kapan tindakan dilakukan, dan bagaimana penyelesaiannya dicatat. Dokumen seperti ini memiliki kegunaan yang jelas: membantu orang menjalankan pekerjaan dengan konsisten dan menyediakan catatan yang dapat diperiksa.
Template dapat menjadi alat bantu. Namun, isinya perlu disesuaikan dengan kondisi organisasi agar tanggung jawab dan langkah kerja yang tertulis benar-benar dapat dilaksanakan.
Periksa Apakah Perbaikannya Bekerja
Tindakan yang sudah ditetapkan perlu diperiksa pelaksanaannya. Apakah akses karyawan yang keluar sudah ditutup? Apakah berkas cadangan dapat dipulihkan? Apakah karyawan mengetahui tempat melaporkan kejadian yang mencurigakan?
Jawaban atas pertanyaan tersebut membantu organisasi menilai kemajuan. Jika masih ada hambatan, organisasi dapat memperbaiki langkah kerja, memperjelas tanggung jawab, atau menyediakan dukungan tambahan. Dengan cara ini, penerapan memiliki hubungan yang nyata dengan perbaikan pekerjaan sehari-hari.
Kesimpulan
Memulai penerapan ISO 27001:2022 memerlukan pemahaman yang jujur tentang kondisi organisasi. Informasi apa yang penting, masalah apa yang sedang dihadapi, dan dampak apa yang perlu dicegah merupakan pertanyaan dasar yang layak dibahas sejak awal.
Ketika masalahnya jelas, organisasi lebih mudah menetapkan prioritas, memilih pengamanan, membagi tanggung jawab, dan menyusun dokumentasi yang berguna. Penerapan pun memiliki arah yang dapat dipahami oleh pimpinan maupun karyawan.
Sebelum bertanya, “Dokumen apa yang harus dibuat?”, mulailah dengan bertanya, “Informasi apa yang perlu kita lindungi, dan apa yang dapat mengganggunya?”
Untuk membantu melanjutkan langkah tersebut secara lebih terarah, e-book “Buku Pegangan Implementasi ISO 27001:2022” karya Restia Moegiono dapat menjadi pendamping belajar. Dengan fokus pada pembangunan, pendokumentasian, dan audit SMKI, buku ini dapat membantu pembaca menghubungkan pemahaman awal dengan pekerjaan implementasi yang perlu disiapkan.