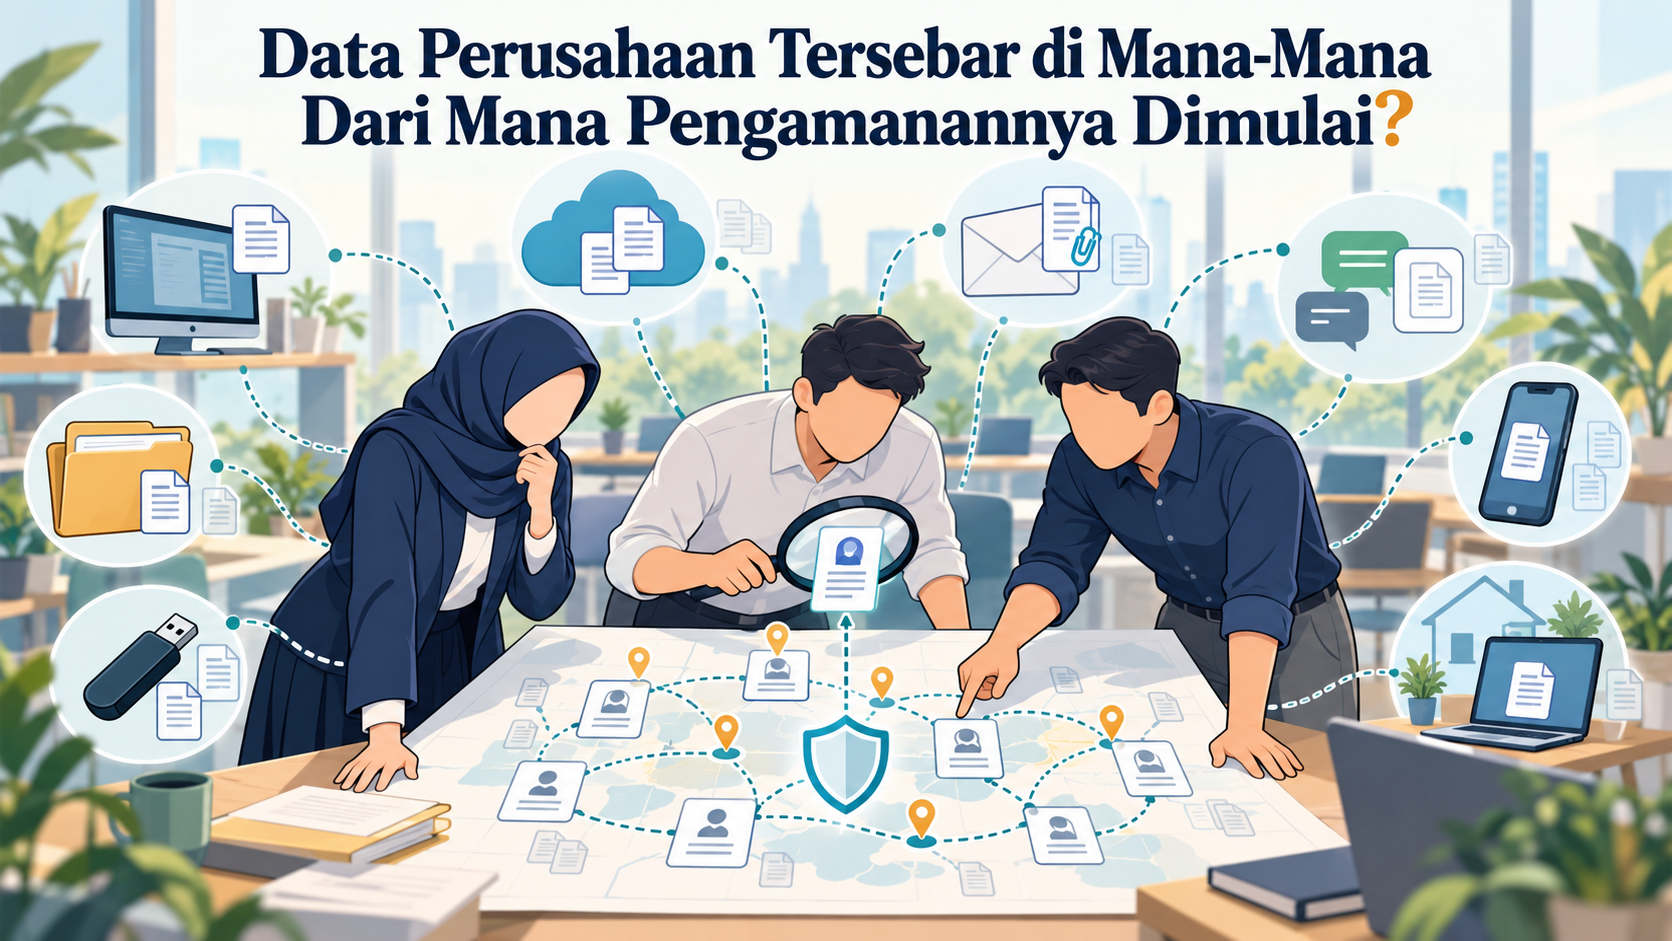
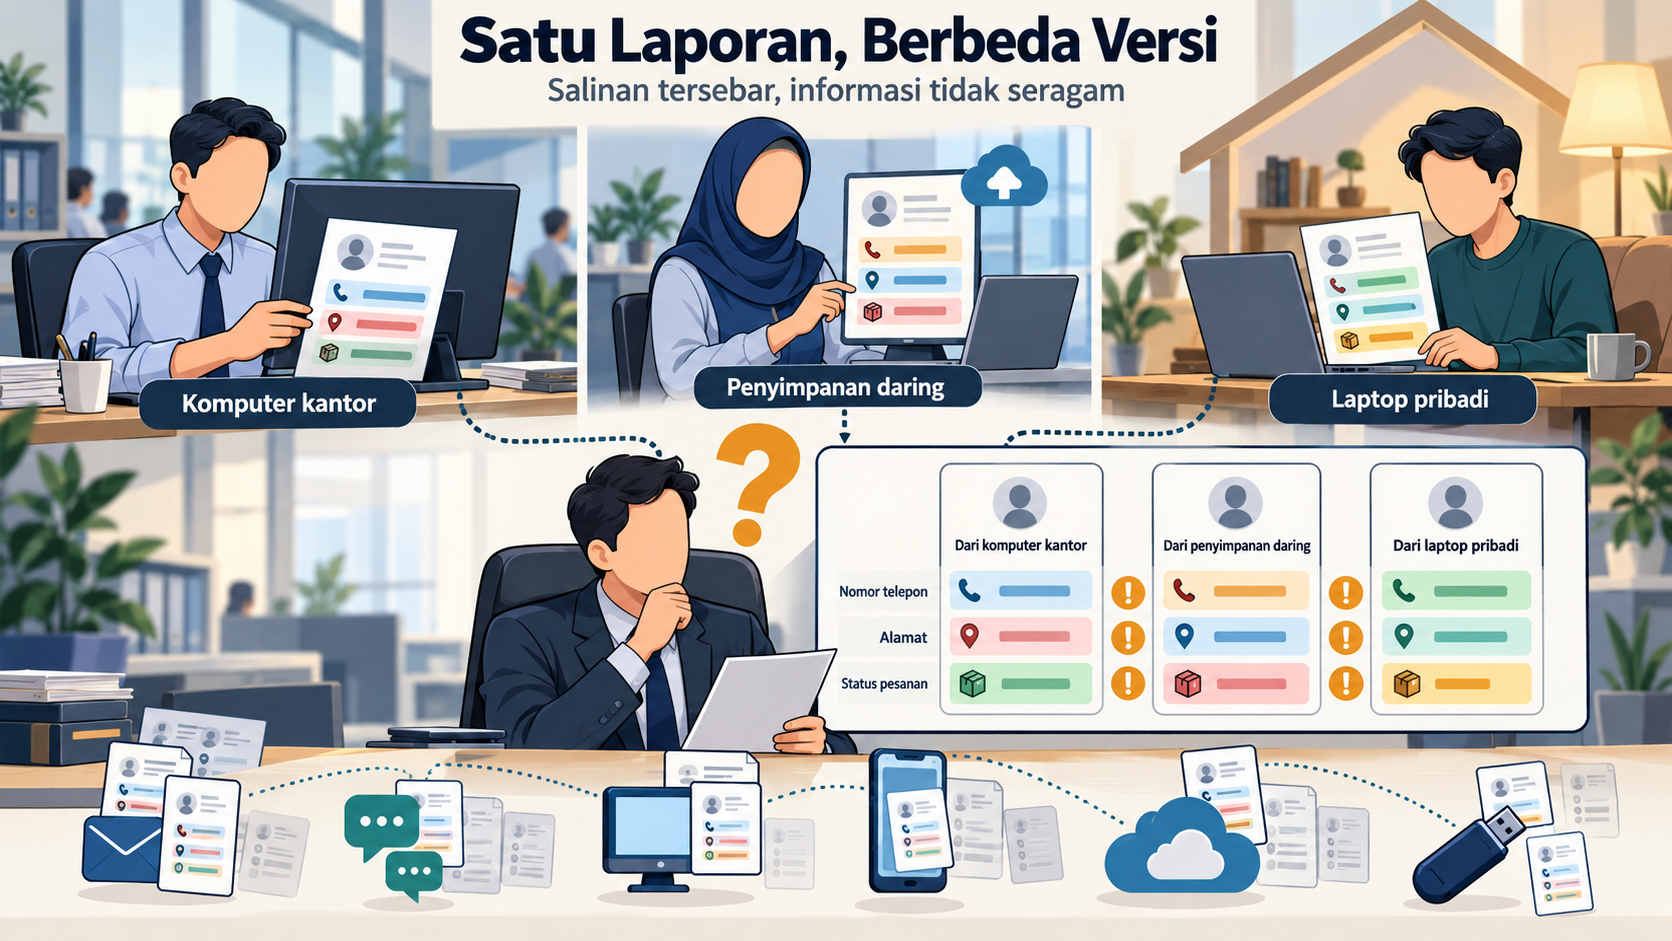
Ketika pimpinan meminta laporan pelanggan terbaru, bagian pemasaran mengambilnya dari komputer kantor. Bagian penjualan membuka versi lain dari penyimpanan daring. Sementara itu, seorang karyawan menyimpan salinannya di laptop pribadi agar dapat menyelesaikan pekerjaan dari rumah. Ketiganya merasa memiliki dokumen yang benar. Namun, ketika isinya dibandingkan, terdapat perbedaan nomor telepon, alamat, dan status pesanan. Keadaan seperti ini dapat muncul ketika perusahaan menggunakan berbagai perangkat dan aplikasi tanpa pengaturan penyimpanan yang jelas. Dokumen berada di email, aplikasi percakapan, komputer, ponsel, hingga media penyimpanan portabel. Sebagian tersimpan untuk kebutuhan pekerjaan, sedangkan sebagian lainnya tertinggal sebagai salinan yang sudah tidak digunakan.
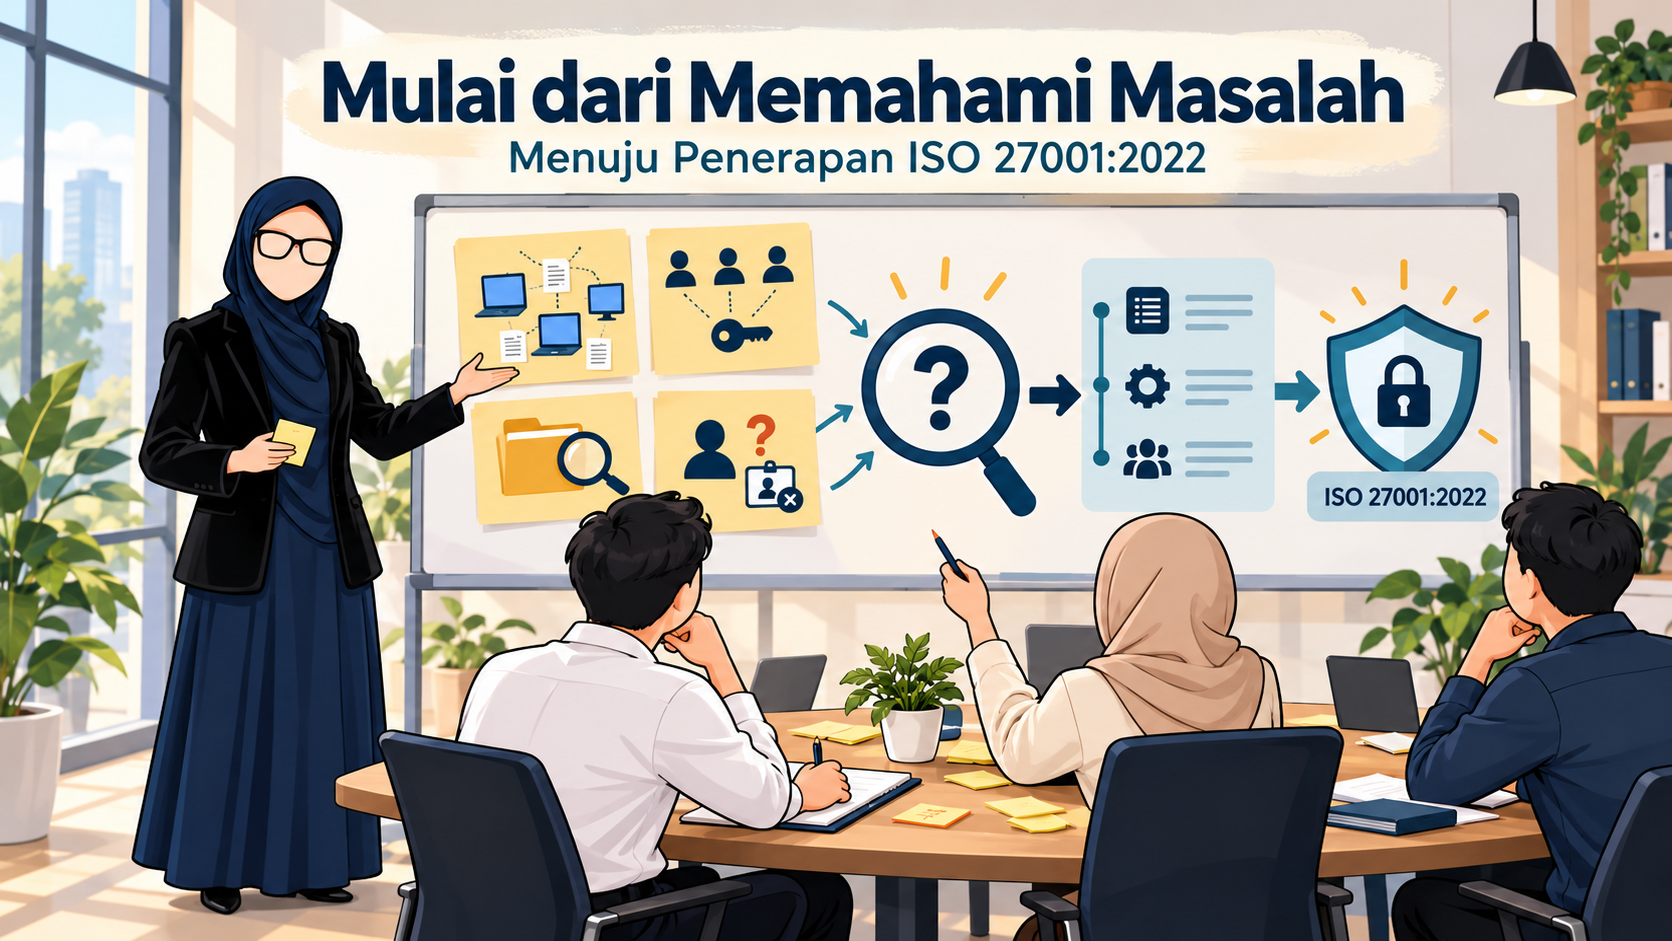
Penyebaran tersebut menimbulkan pertanyaan penting: siapa yang masih dapat membuka data, salinan mana yang paling mutakhir, dan bagaimana perusahaan melindunginya? Pengamanan dapat dimulai dengan mengenali data yang dimiliki, tempat penyimpanannya, serta orang yang menggunakannya. Dari pemahaman inilah perusahaan dapat menentukan langkah yang sesuai.
Ketahui Data Apa yang Perlu Dilindungi
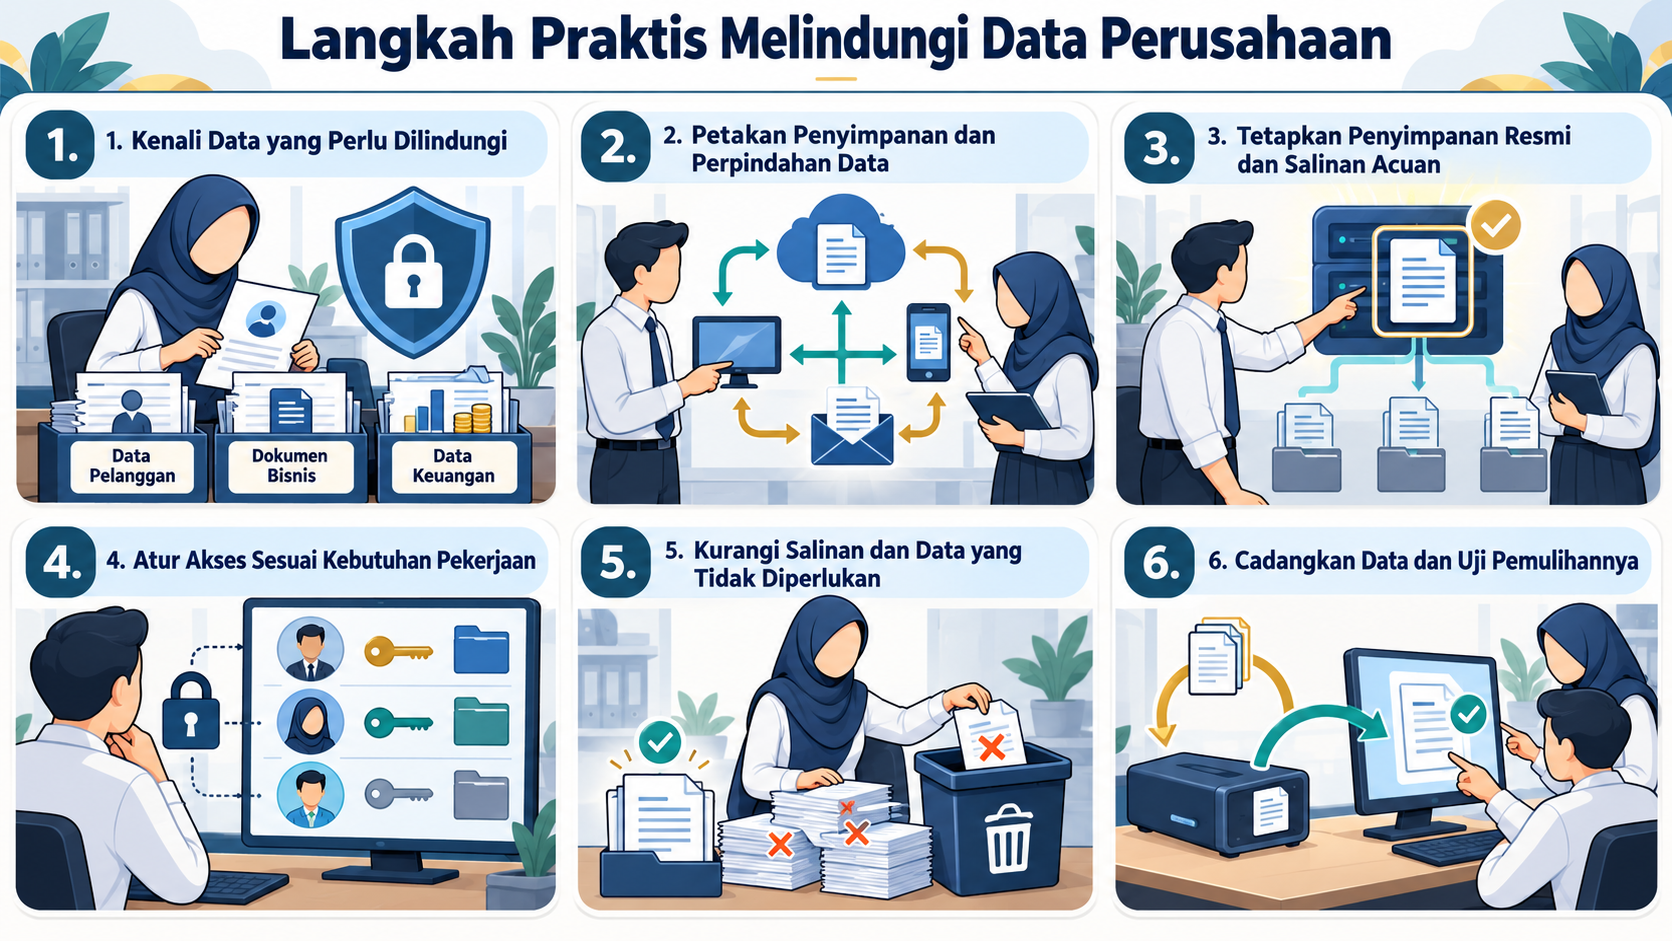
Sebelum menentukan pengamanan, perusahaan perlu mengenali informasi yang mendukung kegiatan usahanya. Informasi tersebut dapat berupa daftar pelanggan, data karyawan, laporan keuangan, kontrak, catatan pesanan, rancangan produk, atau dokumen penawaran. Bentuknya dapat berupa berkas digital maupun dokumen kertas.
Untuk memulai, ajukan pertanyaan sederhana kepada setiap bagian:
- Data apa yang digunakan dalam pekerjaan sehari-hari?
- Untuk keperluan apa data tersebut digunakan?
- Siapa yang bertanggung jawab atas penggunaannya?
- Apa akibatnya jika data hilang, berubah, atau diketahui pihak yang tidak berwenang?
Jawaban atas pertanyaan tersebut membantu perusahaan memahami nilai informasi yang dimilikinya. Sebagai contoh, kehilangan daftar pesanan dapat menghambat pengiriman. Perubahan data rekening pemasok dapat menyebabkan pembayaran salah tujuan. Tersebarnya dokumen penawaran dapat membuka informasi bisnis kepada pihak lain. Dengan memahami dampaknya, perusahaan memiliki alasan yang jelas untuk menentukan perlindungan.
Petakan Tempat Penyimpanan dan Perpindahan Data
Langkah berikutnya adalah mencari tahu tempat data disimpan dan bagaimana data berpindah. Pemeriksaan dapat dimulai dari komputer kantor, penyimpanan daring, email, aplikasi percakapan, perangkat pribadi yang digunakan untuk bekerja, serta lemari arsip.
Jangan hanya mencatat tempat penyimpanan utama. Perhatikan juga salinan yang dibuat ketika dokumen diunduh, dikirim sebagai lampiran, atau dibagikan kepada pihak lain. Misalnya, data pelanggan awalnya tercatat dalam aplikasi penjualan. Seorang karyawan kemudian mengunduhnya menjadi lembar kerja, mengirimkannya melalui email, lalu membagikannya kepada rekan kerja melalui aplikasi percakapan. Dalam satu rangkaian pekerjaan, data yang sama sudah berada di beberapa tempat.
Perusahaan dapat membuat catatan awal dengan format sederhana: nama data, lokasi penyimpanan, penanggung jawab, pihak yang memiliki akses, dan tujuan penggunaannya. Catatan ini dapat dilengkapi secara bertahap bersama pemilik proses kerja.
Tentukan Penyimpanan Resmi dan Salinan Acuan
Ketika setiap orang menentukan tempat penyimpanan sendiri, perusahaan akan kesulitan mengawasi dokumen dan memastikan ketepatan isinya. Oleh karena itu, tetapkan lokasi penyimpanan resmi untuk kebutuhan pekerjaan. Lokasi tersebut dapat berbeda menurut jenis data, aplikasi yang digunakan, dan kebutuhan masing-masing bagian. Tujuannya adalah memberikan kepastian tentang tempat menyimpan, mencari, dan memperbarui informasi.
Sebagai contoh, perusahaan dapat menetapkan bahwa kontrak pelanggan disimpan dalam folder khusus yang dikelola bagian administrasi. Karyawan yang memerlukan kontrak mengaksesnya melalui lokasi tersebut sesuai kewenangannya. Tentukan pula dokumen yang menjadi acuan utama. Penamaan berkas dan penanda versi perlu dibuat jelas agar karyawan tidak menggunakan dokumen lama secara tidak sengaja.
Atur Akses berdasarkan Kebutuhan Pekerjaan
Setelah lokasi penyimpanan ditetapkan, periksa siapa yang dapat membuka, mengubah, mengunduh, atau membagikan data. Seorang karyawan mungkin perlu melihat laporan untuk menyelesaikan tugas, tetapi tidak memerlukan kewenangan untuk mengubahnya. Demikian pula, akses ke data penggajian perlu diberikan sesuai tanggung jawab pekerjaan.
Pengaturan akses perlu diperiksa ketika seseorang mulai bekerja, berpindah tugas, atau mengakhiri hubungan kerja. Tautan berbagi kepada vendor dan mitra juga perlu ditinjau setelah keperluannya selesai.
Jika sistem mendukungnya, gunakan akun masing-masing agar pemberian dan pencabutan akses lebih mudah dikelola. Penggunaan satu akun oleh banyak orang dapat menyulitkan perusahaan mengetahui siapa yang melakukan perubahan.
Kurangi Salinan dan Data yang Tidak Lagi Diperlukan
Setiap salinan data menambah tempat yang perlu diawasi. Karena itu, perusahaan perlu membiasakan karyawan mempertimbangkan kebutuhan sebelum menggandakan atau mengirim dokumen. Apakah penerima memerlukan seluruh isi data? Apakah pekerjaan dapat diselesaikan dengan akses ke dokumen yang tersedia? Apakah lampiran lama masih diperlukan setelah tugas selesai? Pertanyaan tersebut dapat membantu mengurangi penyebaran yang tidak perlu.
Perusahaan juga perlu menentukan masa penyimpanan berdasarkan kebutuhan operasional, perjanjian, dan ketentuan yang berlaku. Data yang masih diperlukan disimpan dengan pengamanan yang sesuai. Data yang sudah dapat dimusnahkan ditangani melalui prosedur yang jelas. Pembersihan sebaiknya dilakukan dengan koordinasi penanggung jawab data agar dokumen penting tidak terhapus hanya karena dianggap sudah lama.
Siapkan Pencadangan dan Periksa Pemulihannya
Data dapat hilang akibat kerusakan perangkat, kesalahan penggunaan, atau kejadian lain yang mengganggu pekerjaan. Pencadangan membantu perusahaan mempersiapkan pemulihan ketika hal tersebut terjadi. Namun, keberadaan salinan cadangan perlu disertai pemeriksaan. Perusahaan perlu mengetahui data apa yang dicadangkan, kapan pencadangan dilakukan, di mana salinannya disimpan, dan siapa yang dapat mengaksesnya.
Lakukan percobaan pemulihan untuk memastikan data dapat digunakan kembali. Misalnya, pilih sejumlah berkas cadangan, pulihkan ke lokasi pengujian yang sesuai, lalu periksa kelengkapan dan keterbacaannya. Hasil pemeriksaan tersebut membantu perusahaan mengetahui apakah persiapan pemulihannya dapat diandalkan.
Buat Aturan yang Mudah Dijalankan
Pengamanan akan lebih mudah diterapkan apabila karyawan memahami tindakan yang diharapkan. Aturan perlu menjawab kebutuhan sehari-hari, seperti tempat menyimpan dokumen, cara membagikan berkas, penggunaan perangkat pribadi untuk bekerja, dan langkah pelaporan jika terjadi kesalahan.
Kalimat “jaga kerahasiaan data perusahaan” dapat diperjelas menjadi petunjuk yang lebih konkret. Contohnya, “bagikan dokumen pelanggan melalui sarana yang disetujui perusahaan dan periksa penerima sebelum memberikan akses.” Sediakan pula jalur pelaporan yang jelas. Karyawan perlu mengetahui siapa yang harus dihubungi ketika salah mengirim dokumen, kehilangan perangkat, atau menemukan akses yang tidak sesuai. Petunjuk yang mudah dipahami membantu perusahaan menangani kejadian lebih cepat dan memperbaiki kebiasaan kerja.
Mulai dari Data yang Paling Penting
Perusahaan mungkin belum memiliki waktu dan tenaga untuk menata seluruh penyimpanan sekaligus. Pekerjaan dapat dimulai dari data yang paling berpengaruh terhadap kegiatan usaha. Sebagai contoh, fokus awal dapat diberikan pada data pelanggan, transaksi, penggajian, atau kontrak utama. Pilihan tersebut disesuaikan dengan kondisi dan dampak yang dihadapi perusahaan.
Untuk setiap kelompok data, tentukan perbaikan yang akan dilakukan, penanggung jawab, dan waktu penyelesaiannya. Setelah itu, periksa hasilnya: Apakah lokasi penyimpanan sudah jelas? Apakah akses yang tidak diperlukan sudah dicabut? Apakah dokumen dapat ditemukan dan dipulihkan saat dibutuhkan? Jawaban tersebut menjadi dasar untuk melanjutkan penataan ke bagian lainnya.
Kesimpulan
Data perusahaan yang tersebar memerlukan penataan agar lokasi, penggunaan, dan tanggung jawabnya dapat diketahui. Langkah awalnya adalah memahami data yang dimiliki dan menelusuri cara data tersebut digunakan dalam pekerjaan.
Dari sana, perusahaan dapat menetapkan penyimpanan resmi, mengatur akses, mengurangi salinan yang tidak diperlukan, serta menyiapkan pemulihan. Aturan dan pemeriksaan berkala membantu menjaga agar penataan tersebut terus berjalan.
Mulailah dengan satu kelompok data yang paling penting. Ketahui tempat penyimpanannya, siapa yang dapat membukanya, dan apa yang perlu diperbaiki. Langkah yang terarah akan lebih mudah dilaksanakan dan dinilai hasilnya.
Bagi perusahaan yang ingin melanjutkan penataan ini menjadi pengelolaan keamanan informasi yang lebih sistematis, e-book “Buku Pegangan Implementasi ISO 27001:2022” karya Restia Moegiono dapat menjadi pendamping belajar. Pembahasannya tentang pembangunan, pendokumentasian, dan audit Sistem Manajemen Keamanan Informasi dapat membantu pembaca mempersiapkan langkah implementasi secara lebih terstruktur.