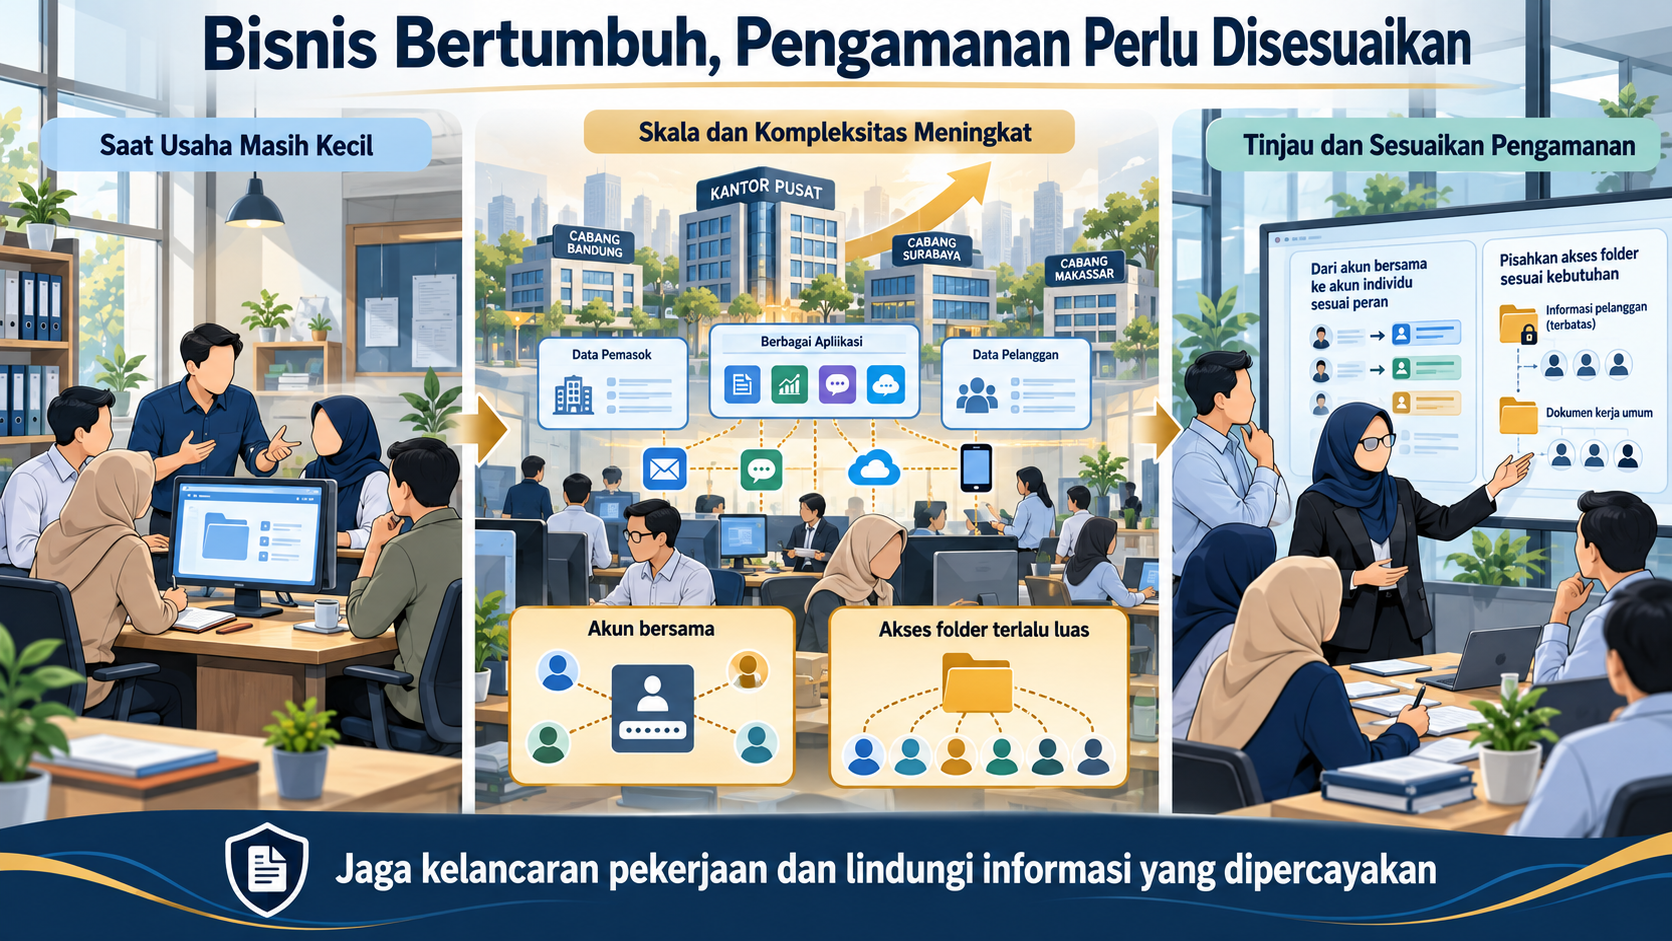
Pada awal berdiri, sebuah perusahaan mungkin hanya memiliki lima karyawan. Dokumen disimpan dalam satu komputer, pekerjaan dikoordinasikan melalui percakapan langsung, dan pemilik usaha mengetahui siapa yang menggunakan setiap informasi. Beberapa tahun kemudian, jumlah karyawan bertambah. Perusahaan membuka cabang, menggunakan berbagai aplikasi, dan bekerja sama dengan lebih banyak pemasok. Data pelanggan meningkat, transaksi semakin padat, dan dokumen berpindah melalui banyak saluran.
Pertumbuhan tersebut merupakan pencapaian yang patut dijaga. Namun, cara pengamanan yang digunakan ketika perusahaan masih kecil perlu ditinjau kembali. Akun bersama yang dahulu dianggap praktis dapat menyulitkan pengawasan. Folder yang dapat dibuka semua karyawan mulai menyimpan informasi yang seharusnya dibatasi. Ketika skala usaha berubah, kebutuhan pengamanan informasi juga perlu diperiksa dan disesuaikan. Pemeriksaan ini membantu perusahaan menjaga kelancaran pekerjaan serta melindungi informasi yang semakin banyak dipercayakan kepadanya.
Pertumbuhan Mengubah Cara Informasi Digunakan
Penambahan karyawan, pelanggan, dan layanan biasanya diikuti oleh perubahan aliran informasi. Data yang sebelumnya hanya digunakan oleh pemilik usaha kini dipakai oleh bagian penjualan, keuangan, operasional, dan layanan pelanggan. Dokumen dapat diakses dari beberapa lokasi. Sebagian pekerjaan juga melibatkan vendor atau mitra.
Setiap perubahan menambah hal yang perlu dikelola: siapa yang menggunakan informasi, untuk keperluan apa, melalui sarana apa, dan berapa lama akses diperlukan. Sebagai contoh, ketika perusahaan membuka cabang, laporan penjualan mungkin mulai dikirim setiap hari ke kantor pusat. Perusahaan perlu menentukan saluran pengiriman, penerima yang berwenang, serta lokasi penyimpanan laporan tersebut. Dengan memahami perubahan ini, perusahaan dapat menyiapkan pengamanan yang sesuai dengan cara kerja terbarunya.
Kenali Tanda Bahwa Pengamanan Mulai Tertinggal
Kebutuhan perbaikan sering terlihat dari persoalan sehari-hari. Beberapa tanda yang perlu diperhatikan antara lain:
- Karyawan kesulitan menentukan dokumen yang paling mutakhir.
- Akun yang sama digunakan oleh banyak orang.
- Akses mantan karyawan belum selalu ditutup.
- Aplikasi baru digunakan tanpa diketahui penanggung jawab terkait.
- Dokumen perusahaan tersimpan di berbagai perangkat pribadi.
- Tidak ada pihak yang dapat menjelaskan apakah data cadangan bisa dipulihkan.
- Karyawan tidak mengetahui tempat melaporkan kejadian mencurigakan.
Tanda-tanda tersebut dapat menjadi bahan pemeriksaan awal. Perusahaan perlu menelusuri penyebab dan dampaknya, kemudian menentukan bagian yang harus diperbaiki lebih dahulu.
Perbarui Pengetahuan Tentang Data dan Sistem yang Dimiliki
Perusahaan yang tumbuh perlu memiliki gambaran tentang informasi, aplikasi, perangkat, dan layanan yang digunakan. Pendataan dapat dimulai dari hal sederhana: jenis informasi, lokasi penyimpanan, penanggung jawab, serta pihak yang memiliki akses. Sertakan layanan daring, perangkat kerja, dokumen kertas, dan layanan pihak luar yang berkaitan dengan kegiatan usaha. Pendataan perlu mengikuti perubahan.
Ketika bagian pemasaran menggunakan aplikasi baru atau cabang mulai menyimpan dokumen sendiri, informasi tersebut perlu masuk ke dalam catatan Perusahaan. Catatan yang diperbarui membantu perusahaan mengetahui apa yang harus dilindungi. Saat terjadi gangguan, catatan itu juga memudahkan pencarian pihak yang perlu dihubungi.
Sesuaikan Akses dengan Tugas yang Berkembang
Ketika jumlah karyawan masih sedikit, pemberian akses sering dilakukan secara langsung tanpa pencatatan yang rapi. Seiring pertumbuhan, kebiasaan ini dapat menyebabkan akses terlalu luas atau tetap terbuka setelah kebutuhan berakhir.
Perusahaan perlu menetapkan akses berdasarkan tugas. Karyawan memperoleh informasi dan fungsi yang diperlukan untuk pekerjaannya, dengan persetujuan pihak yang berwenang.
Perubahan jabatan juga perlu diperhatikan. Seseorang yang berpindah dari bagian penjualan ke keuangan mungkin memerlukan akses baru, sementara sebagian akses lamanya sudah tidak dibutuhkan. Oleh karena itu, proses karyawan masuk, berpindah tugas, dan keluar perlu terhubung dengan pengelolaan akun. Pemeriksaan berkala membantu memastikan bahwa akses masih sesuai dengan tanggung jawab saat ini.
Perjelas Tanggung Jawab Ketika Pekerjaan Semakin Terbagi
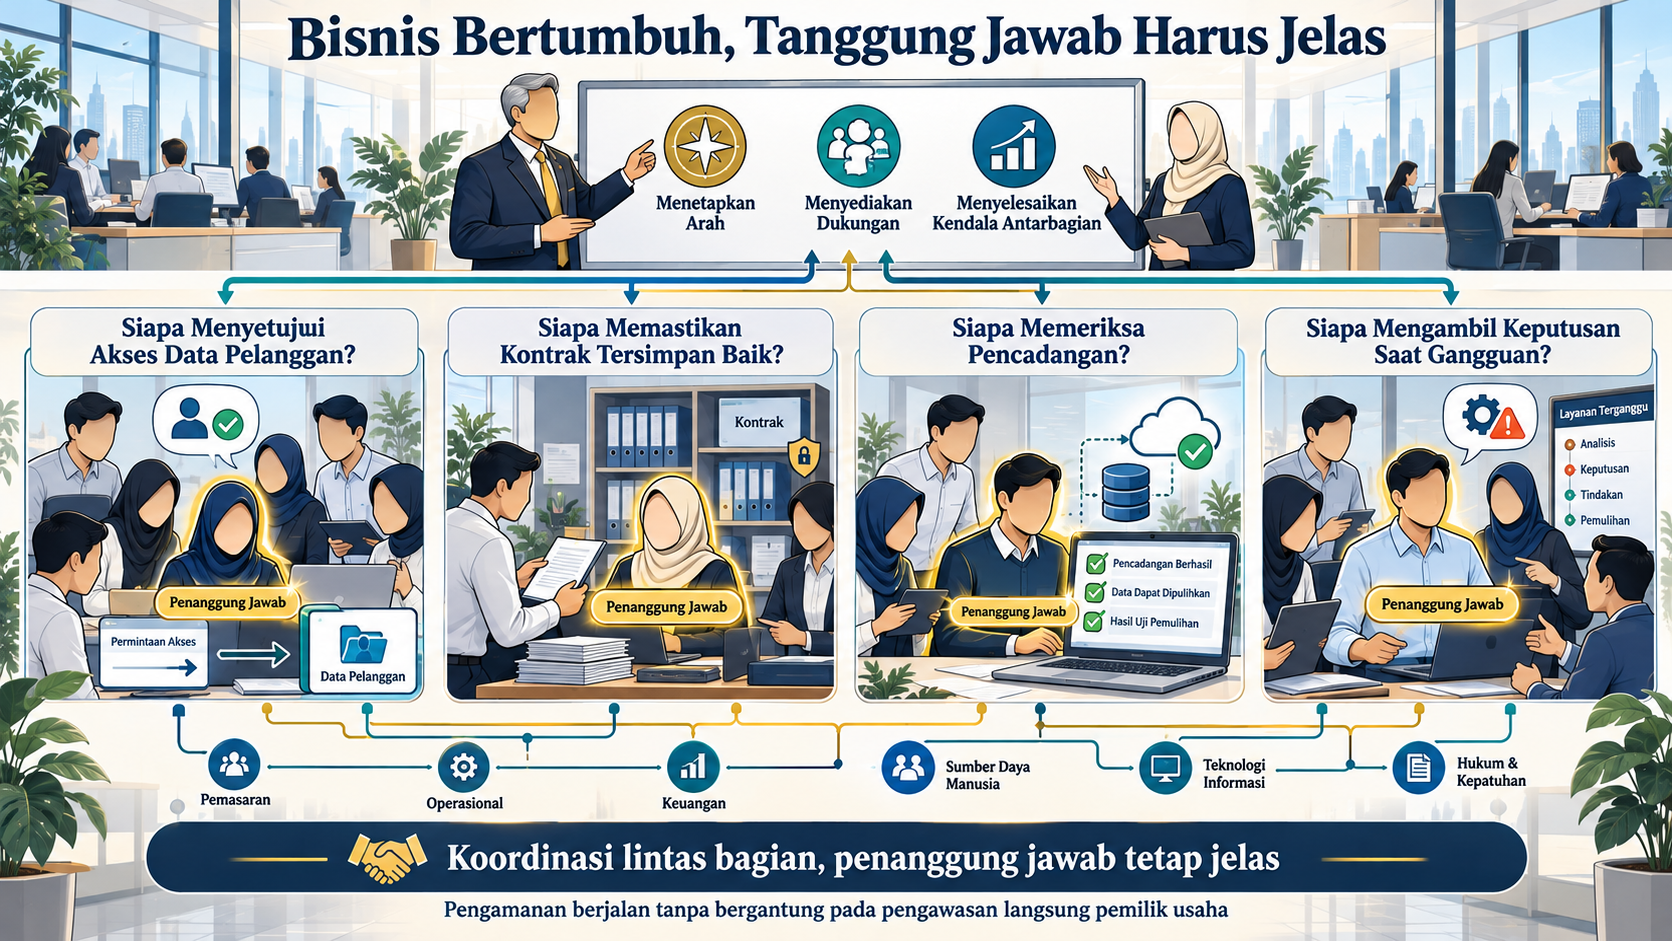
Pertumbuhan biasanya membuat pekerjaan dibagi kepada lebih banyak orang. Pembagian ini perlu disertai kejelasan tanggung jawab atas informasi. Misalnya, siapa yang menyetujui akses ke data pelanggan? Siapa yang memastikan kontrak tersimpan dengan baik? Siapa yang memeriksa pencadangan? Siapa yang mengambil keputusan ketika terjadi gangguan?
Jawabannya perlu diketahui oleh pihak yang terlibat. Satu kegiatan dapat membutuhkan koordinasi beberapa bagian, tetapi tetap memerlukan penanggung jawab yang jelas.
Pimpinan berperan menetapkan arah, menyediakan dukungan, dan menyelesaikan kendala antarbagian. Dengan demikian, pengamanan dapat terus berjalan meskipun pemilik usaha tidak lagi mengawasi seluruh pekerjaan secara langsung.
Tinjau Pengamanan saat Menggunakan Vendor dan Layanan Baru
Perusahaan yang berkembang sering memanfaatkan layanan pihak luar untuk mempercepat pekerjaan. Contohnya adalah aplikasi penggajian, penyimpanan daring, layanan pengiriman, dan pengembangan aplikasi.
Sebelum memberikan akses atau menyerahkan data, Perusahaan perlu memahami informasi apa yang diperlukan oleh penyedia layanan dan bagaimana informasi tersebut akan digunakan. Pembahasan dapat mencakup pembatasan akses, penanganan gangguan, pihak yang dapat dihubungi, serta pengembalian atau penghapusan data ketika kerja sama berakhir.
Peninjauan juga diperlukan jika cakupan layanan berubah. Vendor yang sebelumnya hanya menangani pekerjaan terbatas mungkin kemudian memperoleh akses yang lebih luas. Perubahan tersebut perlu diketahui dan disetujui oleh pihak yang bertanggung jawab.
Tingkatkan Kesiapan Menghadapi Gangguan
Semakin banyak kegiatan bergantung pada informasi dan sistem, semakin besar pula kebutuhan untuk mempersiapkan penanganan gangguan. Perusahaan perlu mengetahui kegiatan yang harus diprioritaskan ketika sistem tidak dapat digunakan. Bagian penjualan mungkin memerlukan catatan pesanan, sedangkan bagian keuangan membutuhkan informasi pembayaran yang akurat.
Persiapan dapat mencakup pencadangan data, pemeriksaan pemulihan, daftar kontak penanggung jawab, dan cara kerja sementara yang telah disepakati. Rencana tersebut perlu dicoba sesuai kebutuhan. Hasil percobaan membantu perusahaan menemukan kekurangan sebelum menghadapi kejadian yang sesungguhnya.
Jadikan Pengamanan Bagian dari Perencanaan Pertumbuhan
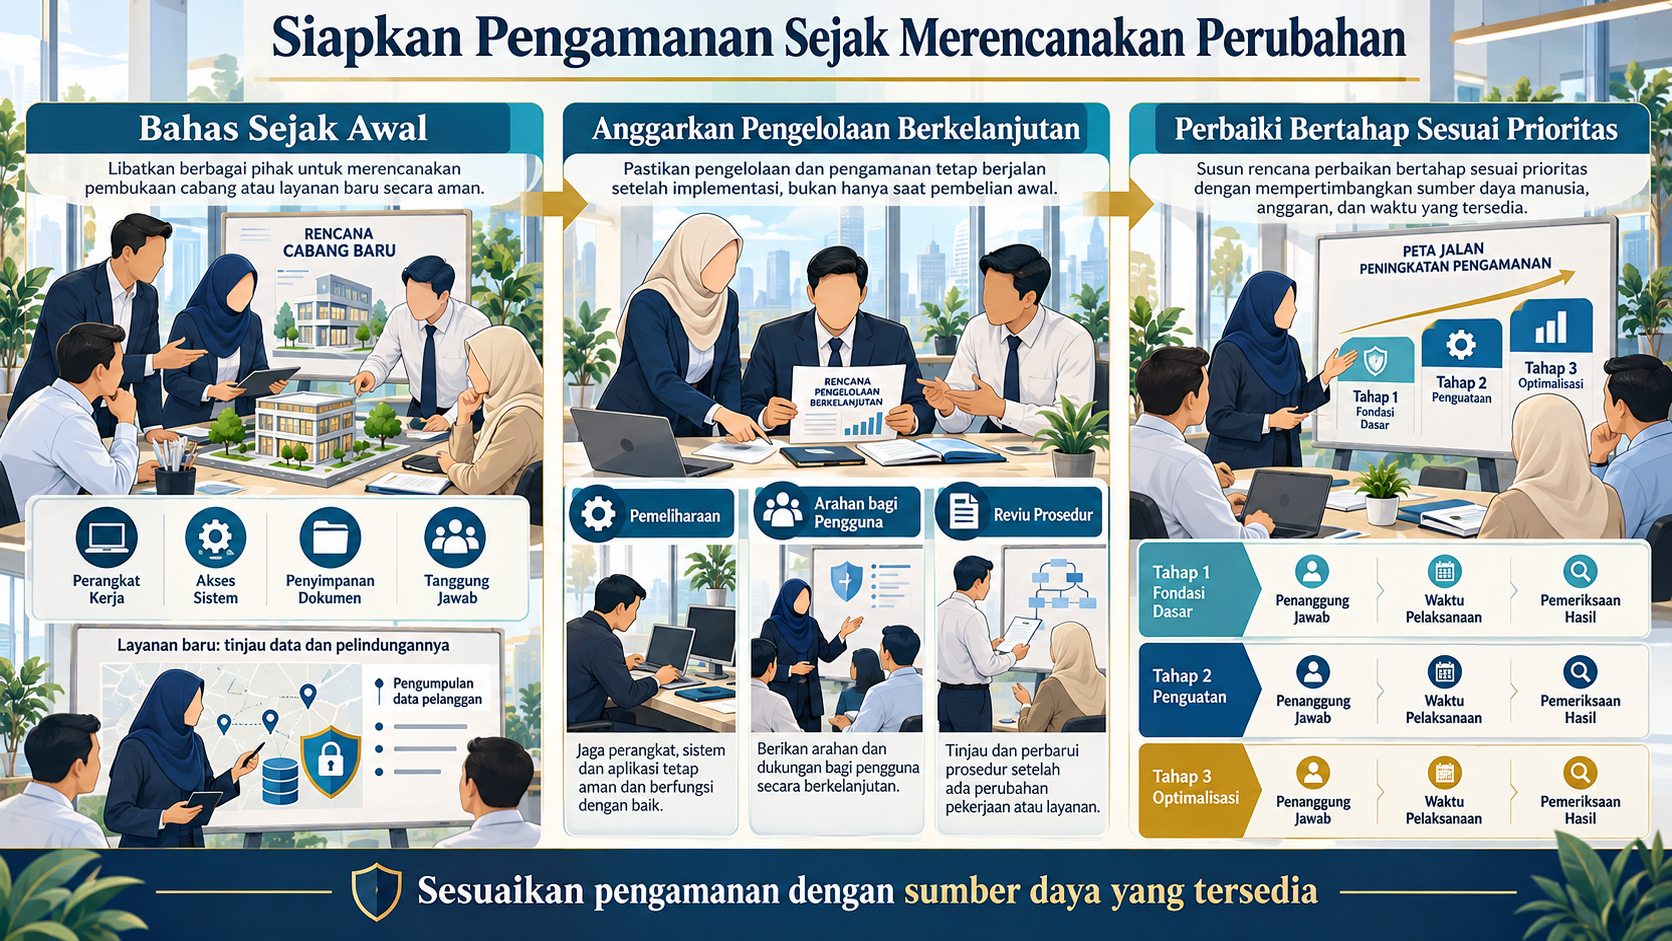
Pengamanan akan lebih mudah disiapkan apabila dibahas sejak Perusahaan merencanakan perubahan. Saat membuka cabang, misalnya, perusahaan dapat sekaligus membahas perangkat kerja, akses sistem, penyimpanan dokumen, dan tanggung jawab pengelolaan. Saat meluncurkan layanan baru, tim dapat meninjau data yang dikumpulkan serta cara melindunginya.
Anggaran juga perlu memperhitungkan pengelolaan setelah pengamanan diterapkan. Perangkat dan aplikasi membutuhkan pemeliharaan, pengguna memerlukan arahan, dan prosedur perlu ditinjau ketika pekerjaan berubah. Perbaikan dapat dilakukan bertahap sesuai prioritas. Setiap langkah perlu memiliki penanggung jawab, waktu pelaksanaan, dan cara pemeriksaan hasil. Pendekatan ini membantu perusahaan menyesuaikan pengamanan dengan sumber daya yang tersedia.
Kesimpulan
Pertumbuhan perusahaan membawa perubahan pada jumlah informasi, pengguna, sistem, dan pihak yang terlibat. Perubahan tersebut perlu diikuti dengan peninjauan pengamanan agar cara kerja Perusahaan tetap terkendali.
Langkah awalnya adalah mengetahui kondisi saat ini: informasi apa yang penting, di mana disimpan, siapa yang mengaksesnya, dan apa akibatnya jika terjadi gangguan. Dari hasil pemeriksaan itu, perusahaan dapat memperbarui akses, memperjelas tanggung jawab, menata penggunaan layanan, dan menyiapkan pemulihan.
Setiap rencana pengembangan usaha layak disertai satu pertanyaan: pengamanan apa yang perlu disesuaikan agar kegiatan baru ini dapat berjalan dengan baik?
Bagi perusahaan yang ingin menata pengamanan secara lebih sistematis, e-book “Buku Pegangan Implementasi ISO 27001:2022” karya Restia Moegiono dapat menjadi pendamping belajar. Fokusnya pada pembangunan, pendokumentasian, dan audit Sistem Manajemen Keamanan Informasi dapat membantu pembaca mempersiapkan pengelolaan keamanan yang mengikuti kebutuhan organisasi.